




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Hơn 50% lượt tấn công mạng là từ email giả mạo


Các phương thức phổ biến phần mềm mã độc xâm nhập vào hệ thống là qua email, chiếm 52%...
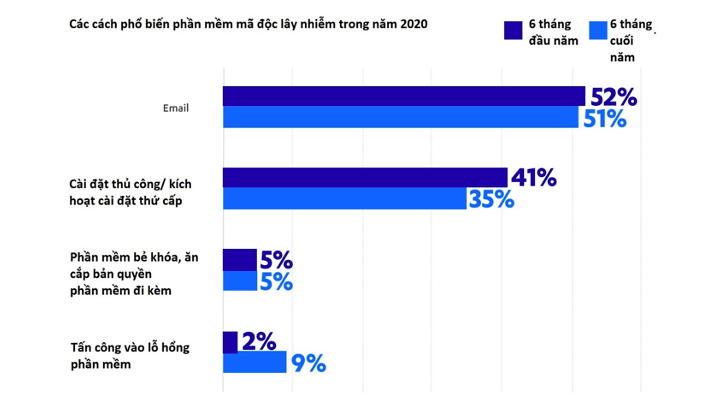
Con số này vừa được đưa ra trong báo cáo toàn cảnh tấn công mạng vừa được hãng bảo mật mạng F- Secure công bố.
Theo báo cáo, các phương thức phổ biến phần mềm mã độc xâm nhập vào hệ thống là qua email, chiếm 52%, tiếp đến là cài đặt thủ công phần mềm trong đó có chứa mã độc, hoặc phần mềm mã độc được kích hoạt cài đặt sau khi cài phần mềm bình thường.
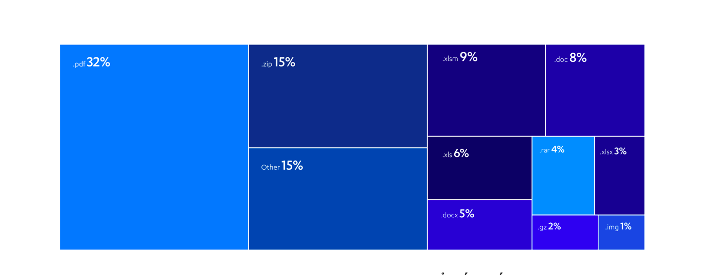
Trong số tấn công giả mạo qua email trên, thì một phần ba trong số các email chứa mã độc trong file đính kèm. File đính kèm phát tán mã độc phổ biến nhất là PDF chiếm 32% trong số sáu tháng cuối năm.
Mặc dù định dạng file PDF không chứa được mã độc như file Excel nhưng file PDF lại có đường dẫn tới website chứa mã độc, và định dạng PDF bị phần mềm quét virus bỏ qua, không nhận diện mã độc. Chính vì PDF quá phổ biến nên hacker càng sử dụng nhiều, nhưng vẫn phải tốn them một bước lừa người dung mở file và ấn vào link trong file.
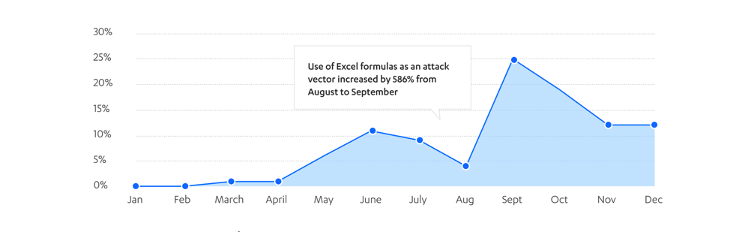
Theo F- Secure, hacker sử dụng kỹ thuật tấn công sử dụng macro trong Office từ lâu, nhưng tới năm 2020 thì đã có nhiều cải tiến vượt bậc để cài mã độc vào hàm Excel. Tính năng cơ bản của Excel là không chặn được hàm, mặc dù có thể chặn macro. Tấn công vào hàm Excel tăng hơn 3 lần vào nửa cuối năm 2020.
Trong số các email spam có chứa đường dẫn thì 19% trỏ tới các trang lừa đảo phishing, dẫn dụ người dùng điển thông tin nhạy cảm như user name, mật khẩu, số thẻ tín dụng,… vào form trên web.
Các link còn lại trỏ tới trang đầu tư mở ám, hoặc mua hàng giả ví dụ như đầu tư Bitcoin. Tên miền chứa trang lừa đảo thường đặt trên các dịch vụ điện toán đám mây, hoặc tên miền bị ăn cắp, có tên gần giống với các trang thật.
Báo cáo trên cũng cho biết, dịch vụ web hosting ngày càng rẻ, thậm chí miễn phí cho người dùng cơ bản giúp hacker càng dễ dàng làm web giả mạo phishing. Kể cả trang giả mạo phishing bị xóa ngay khi có người báo cáo thì ngay lập tức hacker có thể chuyển hướng sang trang khác.
Các dịch vụ hosting có chứng chỉ SSL (có chữ s trong “https” ở đầu link) vì các trình duyệt tin cậy hơn. Ngoài ra, hacker còn dùng Google Docs và Microsoft OneDrive để chứa file có mã độc vì không ai chặn đường dẫn Google hay Microsoft.
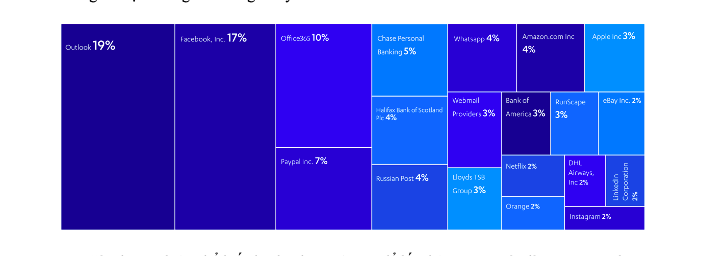
Báo cáo cũng cho hay, đại dịch bùng nổ làm xu hướng làm việc từ xa ngày càng phổ biến trong nhiều tổ chức, người dùng sử dụng các công cụ làm việc nhóm như chia sẻ tài liệu và video conferencing. Hacker cũng nhanh chóng bắt kịp xu thế này để dẫn dụ người dùng bằng các email giả lời mời họp nhóm từ Microsoft Teams hay Zoom.
Đọc bài theo từ khoá

Thách thức kép trong quản trị trí tuệ nhân tạo
Từ chỗ là AI công cụ theo lệnh (1956), đến AI công cụ biết suy đoán (2007) rồi AI tạo sinh (Generative AI, 2014) và hiện nay biết tự hành động, ra quyết định sau khi nhận yêu cầu (AI tác nhân, Agentic AI, 2023), AI ngày càng tác động trên cả hai mặt tích cực và tiêu cực, chi phối hầu như tất cả các mặt cuộc sống của loài người, đặt ra cho tất cả các quốc gia môt nhiệm vụ mới: giải quyết thách thức kép trong quản trị AI. Bài viết này làm rõ nội hàm của thách thức kép từ trường hợp Việt Nam và đề xuât những việc cần làm để giải quyết tốt nhất có thể thách thức này.
TP. Hồ Chí Minh ứng dụng AI điều hành giao thông, kết nối với các nước ASEAN
Trí tuệ nhân tạo đang được TP. Hồ Chí Minh đưa vào điều hành giao thông, từ điều khiển đèn tín hiệu đến phân tích lưu lượng và dự báo ùn tắc, đồng thời mở ra hướng trao đổi kinh nghiệm đô thị thông minh với các nước ASEAN…
Ảnh hưởng của Trung Quốc đối với ngành công nghiệp game toàn cầu
Sở hữu hơn 700 triệu người chơi, Trung Quốc đang gia tăng ảnh hưởng đối với ngành công nghiệp game toàn cầu, song các quy định cấp phép và kiểm duyệt chặt chẽ cũng đặt ra nhiều thách thức cho nhà phát triển quốc tế…
iPhone 20 có thể được thiết kế lại hoàn toàn?
Phiên bản iPhone kỷ niệm 20 năm có thể sở hữu thiết kế hoàn toàn mới, đi kèm những công nghệ tiên tiến hơn, nhưng cũng có nguy cơ kéo giá bán lên mức cao chưa từng có...
Trung Quốc chi gần 600 tỷ USD cho R&D
Trung Quốc hiện đứng thứ hai thế giới về tổng chi cho R&D, chỉ sau Mỹ. Mức chi của nước này hiện cao gấp 3,4 lần Đức và 3,5 lần Nhật Bản...





Mời quý độc giả đón đọc Tạp chí Kinh tế Việt Nam số 42-2026 phát hành ngày 19/10/2025 với nhiều chuyên mục hấp dẫn...








 Đổi mới mô hình quản trị biển
Xây dựng Việt Nam trở thành quốc gia biển mạnh là một chiến lược dài hạn, đòi hỏi sự chuyển đổi đồng bộ từ tư duy phát triển, mô hình quản trị đến cách khai thác và sử dụng nguồn lực biển.





Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...