Cảnh báo các lỗ hổng bảo mật nghiêm trọng trong Microsoft
HHồng Vinh
Chọn cỡ chữ
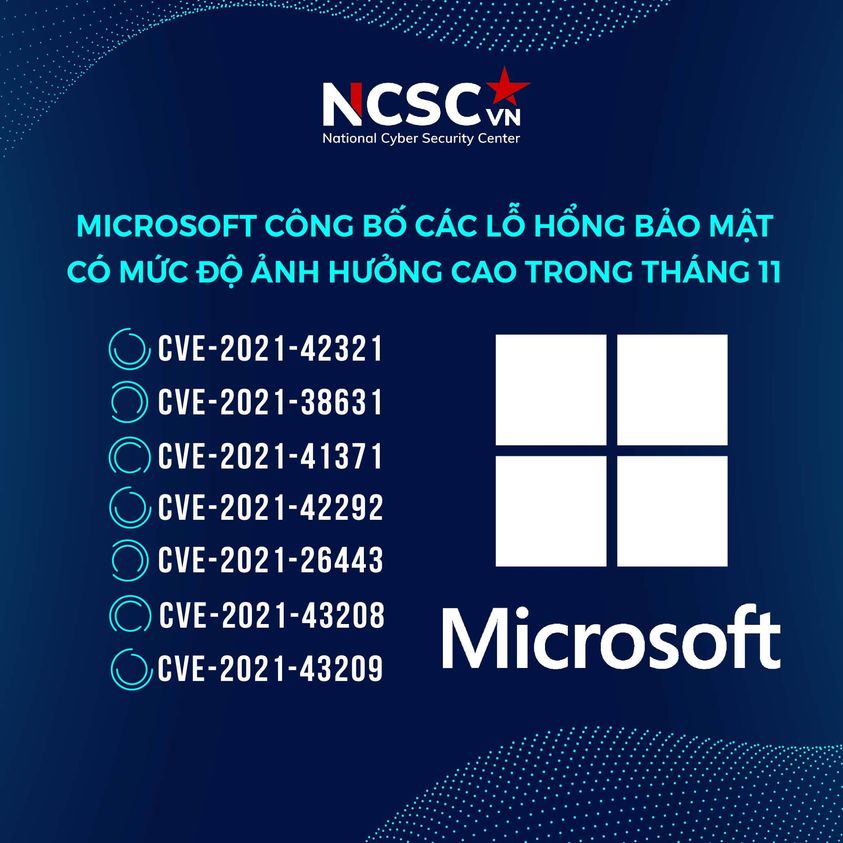
NCSC vừa cảnh báo các cơ quan, doanh nghiệp cần đặc biệt chú ý đến 7 lỗ hổng bảo mật gồm CVE-2021-42321, CVE-2021-38631, CVE-2021-41371, CVE-2021-42292, CVE-2021-26443, CVE-2021-43208 và CVE-2021-43209…
Lỗ hổng bảo mật CVE-2021-42321 trong Microsoft Exchange Server cho phép đối tượng tấn công thực thi mã từ xa.
Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC) đã phát hành văn bản cảnh báo rộng rãi số 1582/CATTT-NCSC về các lỗ hổng bảo mật ảnh hưởng cao và nghiêm trọng trong các sản phẩm Microsoft công bố tháng 11/2021. Trước đó ngày 10/11, Microsoft đã phát hành danh sách bản vá tháng 11 với 55 lỗ hổng bảo mật trong các sản phẩm của hãng.
Trong bản phát hành tháng 11 này, đáng chú ý các lỗ hổng bảo mật như lỗ hổng bảo mật CVE-2021-42321 trong Microsoft Exchange Server cho phép đối tượng tấn công thực thi mã từ xa. Không giống như các lỗ hổng zero-day liên quan đến các vụ tấn công hàng loạt hệ thống Exchange Server vào đầu năm nay, để khai thác lỗ hổng CVE-2021-42321 kẻ tấn công cần xác thực vào hệ thống mục tiêu.
Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC) nhận định: Microsoft Exchange Server luôn là một mục tiêu ưu thích của các nhóm tấn công mạng. Vì vậy, các doanh nghiệp, cơ quan nhà nước cần có kế hoạch cập nhập sớm các hệ thống bị ảnh hưởng.
Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC).
Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC) nhận định: Microsoft Exchange Server luôn là một mục tiêu ưu thích của các nhóm tấn công mạng. Vì vậy, các doanh nghiệp, cơ quan nhà nước cần có kế hoạch cập nhập sớm các hệ thống bị ảnh hưởng.
Ngoài ra, 2 lỗ hổng bảo mật CVE-2021-38631, CVE-2021-41371 trong Microsoft Remote Desktop Protocol (RDP) ảnh hưởng đến Windows 7 đến Windows 11 và trên Windows Server 2008-2019, cho phép đối tượng tấn công có thể thu thập thông tin mật khẩu RDP của hệ thống dễ bị tấn công.
Bên cạnh đó, lỗ hổng bảo mật CVE-2021-42292 trong Microsoft Excel ảnh hưởng đến Microsoft Excel phiên bản 2013-2021, cho phép đối tượng tấn công cài cắm mã độc chỉ bằng cách lợi dụng người dùng mở một tệp Excel độc hại.
Đồng thời, lỗ hổng bảo mật CVE-2021-26443 trong Microsoft Virtual Machine Bus (VMBus) cho phép đối tượng tấn công thực thi mã từ xa.
Cuối cùng, 2 lỗ hổng bảo mật CVE-2021-43208, CVE-2021-43209 trong 3D Viewer cho phép đối tượng tấn công thực thi mã từ xa.
Nhằm đảm bảo an toàn thông tin cho hệ thống thông tin, biện pháp tốt nhất để khắc phục là cập nhật bản vá cho các lỗ hổng bảo mật nói trên theo hướng dẫn của hãng. Trung tâm NCSC khuyến nghị người dùng tham khảo các bản cập nhật phù hợp cho các sản phẩm đang sử dụng tại link: https://msrc.microsoft.com/update-guide/releaseNote/2021-Nov
Trung tâm NCSC khuyến nghị tăng cường công tác giám sát, chủ động rà quét trên không gian mạng Việt Nam; tổ chức đánh giá, thống kê và đẩy mạnh tuyên truyền, cảnh báo rộng rãi về các nguy cơ mất an toàn thông tin để người dùng biết và phòng tránh; đồng thời liên tục có văn bản cảnh báo, đôn đốc việc các cơ quan, đơn vị, doanh nghiệp nhà nước triển khai rà soát những điểm yếu, lỗ hổng, dấu hiệu tấn công mạng.
Thời gian qua, Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC) thuộc Cục An toàn thông tin, Bộ Thông tin và Truyền thông liên tục công bố lỗ hổng bảo mật có mã CVE-2021-40444 trong Microsoft Windows. Lỗ hổng bảo mật ảnh hưởng đến các phiên bản Windows 7/8/8.1RT/10 và Windows Server 2008/2012/2016/2019/2022.
Lỗ hổng bảo mật mới có mã lỗi CVE-2021-40444 cho phép đối tượng tấn công thực thi mã từ xa trong MSHTML. Đây là một thành phần của hệ điều hành được dùng bởi khá nhiều chương trình của Microsoft như: Microsoft Office, bao gồm Word và PowerPoint...
Từ chỗ là AI công cụ theo lệnh (1956), đến AI công cụ biết suy đoán (2007) rồi AI tạo sinh (Generative AI, 2014) và hiện nay biết tự hành động, ra quyết định sau khi nhận yêu cầu (AI tác nhân, Agentic AI, 2023), AI ngày càng tác động trên cả hai mặt tích cực và tiêu cực, chi phối hầu như tất cả các mặt cuộc sống của loài người, đặt ra cho tất cả các quốc gia môt nhiệm vụ mới: giải quyết thách thức kép trong quản trị AI. Bài viết này làm rõ nội hàm của thách thức kép từ trường hợp Việt Nam và đề xuât những việc cần làm để giải quyết tốt nhất có thể thách thức này.
Trí tuệ nhân tạo đang được TP. Hồ Chí Minh đưa vào điều hành giao thông, từ điều khiển đèn tín hiệu đến phân tích lưu lượng và dự báo ùn tắc, đồng thời mở ra hướng trao đổi kinh nghiệm đô thị thông minh với các nước ASEAN…
Sở hữu hơn 700 triệu người chơi, Trung Quốc đang gia tăng ảnh hưởng đối với ngành công nghiệp game toàn cầu, song các quy định cấp phép và kiểm duyệt chặt chẽ cũng đặt ra nhiều thách thức cho nhà phát triển quốc tế…
Phiên bản iPhone kỷ niệm 20 năm có thể sở hữu thiết kế hoàn toàn mới, đi kèm những công nghệ tiên tiến hơn, nhưng cũng có nguy cơ kéo giá bán lên mức cao chưa từng có...
Xây dựng Việt Nam trở thành quốc gia biển mạnh là một chiến lược dài hạn, đòi hỏi sự chuyển đổi đồng bộ từ tư duy phát triển, mô hình quản trị đến cách khai thác và sử dụng nguồn lực biển.
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...