


-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Cách thức giảm thiểu đe dọa từ 2 lỗ hổng zero-day Exchange mới chưa có bản vá


Đã phát hiện các cuộc tấn công có chủ đích lạm dụng các lỗ hổng để giành được quyền truy cập ban đầu vào các hệ thống được nhắm mục tiêu. Lỗ hổng chỉ ảnh hưởng đến người dùng Microsoft Exchange theo mô hình “on premises”...
Microsoft đang điều tra về hai lỗ hổng bảo mật zero-day ảnh hưởng đến Exchange Server 2013, 2016 và 2019 sau khi nhận được các báo cáo về việc khai thác lỗ hổng trong thực tế.
Lỗ hổng đầu tiên có định danh CVE-2022-41040, liên quan đến vấn đề giả mạo yêu cầu phía máy chủ (SSRF). Lỗ hổng thứ hai có định danh CVE-2022-41082, cho phép thực thi mã từ xa (RCE) nếu kẻ tấn công có thể truy cập PowerShell.
Theo thehackernews.com, Microsoft đã phát hiện các cuộc tấn công có chủ đích lạm dụng các lỗ hổng để giành được quyền truy cập ban đầu vào các hệ thống được nhắm mục tiêu, nhưng nhấn mạnh rằng cần có quyền truy cập vào Exchange Server bị ảnh hưởng để đạt được khai thác thành công.
Các cuộc tấn công được phát hiện cho thấy hai lỗ hổng đã được kết hợp với nhau trong một chuỗi khai thác, với lỗ hổng SSRF cho phép kẻ tấn công đã xác thực có thể thực thi mã tùy ý.
Hãng này cũng lưu ý, lỗ hổng chỉ ảnh hưởng đến người dùng Microsoft Exchange theo mô hình “on premises”, còn người dùng Exchange trực tuyến không bị ảnh hưởng. On-premises (phần mềm lưu trữ dữ liệu tại chỗ) là một dạng mô hình phần mềm được cài đặt và hoạt động từ chính máy chủ và hệ thống máy tính của doanh nghiệp
Hiện nay nhà cung cấp đang tập trung làm việc để đưa ra bản vá cho các lỗ hổng, đồng thời đưa ra giải pháp tạm thời bằng cách thêm một quy tắc chặn (blocking rule) trong IIS Manager để giảm thiểu các mối đe dọa tiềm ẩn.
Người dùng Microsoft Exchange “on premises” nên triển khai quy tắc chặn ngay lập tức và thường xuyên cập nhật thông tin từ Microsoft để có thể cập nhật bản vá ngay khi chúng được phát hành.
Trước đó, Cục An toàn thông tin tiếp nhận cảnh báo từ đội ngũ bảo mật của Công ty an ninh mạng GTSC về việc đang xuất hiện chiến dịch tấn công mạng có chủ đích sử dụng lỗ hổng zero-day, mục tiêu nhắm đến là các hệ thống máy chủ Microsoft Exchange của các cơ quan, tổ chức trong nước.
Các chuyên gia an ninh mạng cho biết, đây là lỗ hổng bảo mật có mức độ nghiêm trọng và chưa có bản vá lỗi chính thức. Lỗ hổng này cho phép kẻ tấn công thực thi mã từ xa để dành quyền kiểm soát hệ thống, đe dọa đến tính bí mật, toàn vẹn của hàng ngàn máy chủ Mail Exchange đang được sử dụng bởi nhiều cơ quan, tổ chức trong nước.
Trước mức độ nghiêm trọng của lỗ hổng, Cục An toàn thông tin đã tiến hành rà soát và ghi nhận hệ thống máy chủ Mail một số đơn vị đã bị xâm nhập với các dấu hiệu nhận diện liên quan đến tấn công có chủ đích. Đồng thời đơn vị này cũng phát đi cảnh báo tới toàn bộ thành viên thuộc Mạng lưới ứng cứu sự cố an toàn thông tin mạng Việt Nam.


Được giao mục tiêu, AI có thể tự tìm cách tấn công mạng
Khi AI được giao mục tiêu, công cụ và quyền truy cập, nó có thể tự tìm ra cách thực hiện rất phức tạp mà con người không thể ngờ tới…
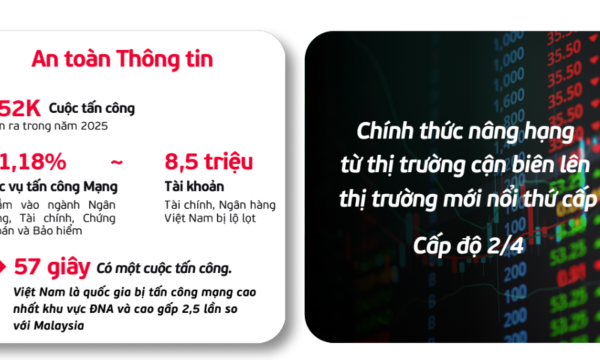
Việt Nam bị tấn công mạng cao nhất Đông Nam Á, cứ 57 giây lại có vụ nhắm vào ngân hàng, chứng khoán
Việt Nam là quốc gia bị tấn công mạng cao nhất khu vực Đông Nam Á. Bình quân, cứ khoảng 57 giây lại xảy ra một cuộc tấn công nhắm vào các lĩnh vực tài chính tại Việt Nam.
Nghệ An ra mắt Trung tâm Đổi mới sáng tạo, thúc đẩy hệ sinh thái khởi nghiệp
Ngày 20/10, tại Trường Đại học Vinh, UBND tỉnh Nghệ An tổ chức khai mạc Ngày hội Khởi nghiệp sáng tạo Nghệ An mở rộng năm 2026 (Techfest Nghệ An Open 2026), đồng thời ra mắt Trung tâm Đổi mới sáng tạo tỉnh Nghệ An nhằm tăng cường kết nối, hỗ trợ các dự án khởi nghiệp và thúc đẩy thương mại hóa sản phẩm…
Du khách Việt tới Singapore có thể đối mặt với nhiều rủi ro an ninh mạng
Singapore tiếp tục thu hút du khách Việt Nam, kéo theo nhu cầu chú trọng hơn đến việc bảo đảm an toàn số trong các chuyến đi nước ngoài. Theo dữ liệu của Kaspersky, du khách khi đến Singapore có thể đối mặt với nhiều rủi ro an ninh mạng, trong đó có các mối đe dọa nhắm vào hoạt động trực tuyến…
Phó Thủ tướng yêu cầu tháo gỡ vướng mắc thử nghiệm, cấp phép sản phẩm công nghệ chiến lược
Bộ Khoa học và Công nghệ được giao nhiệm vụ chủ động phối hợp với các bộ, ngành rà soát, bổ sung các quy định liên quan đến điều kiện thử nghiệm, tiêu chuẩn, quy chuẩn, thủ tục kiểm định và cấp phép đối với sản phẩm công nghệ chiến lược. Việc hoàn thiện cơ chế phải gắn với yêu cầu đẩy nhanh thẩm định, phê duyệt và triển khai các nhiệm vụ…





Mời quý độc giả đón đọc Tạp chí Kinh tế Việt Nam số 42-2026 phát hành ngày 19/10/2025 với nhiều chuyên mục hấp dẫn...







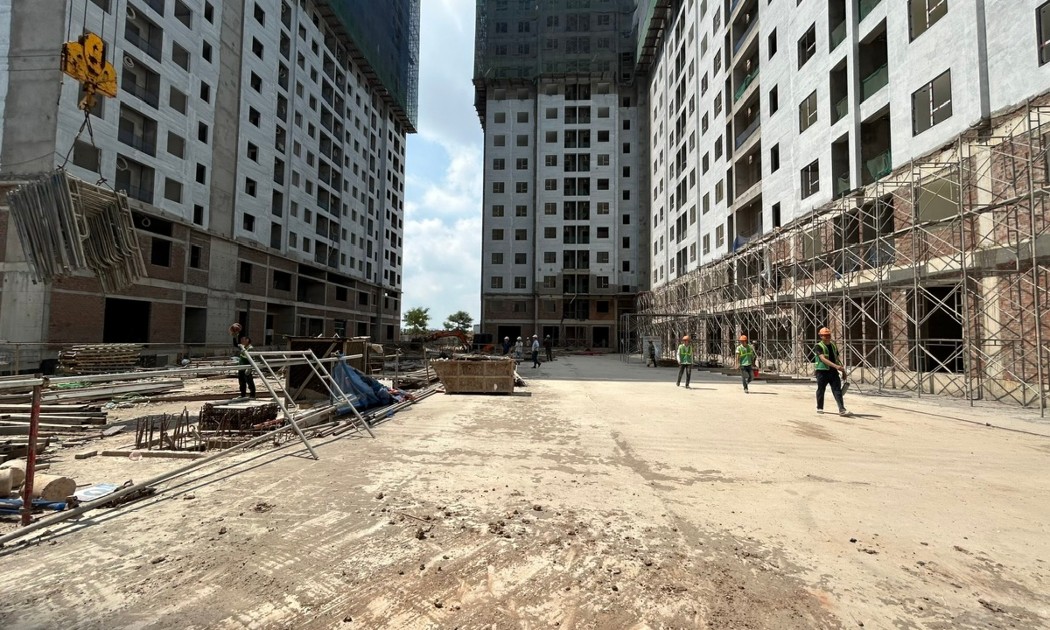
 Hơn 18.000 căn nhà ở cho thuê - trụ cột chính sách nhà ở trong thời gian tới
Nhà ở xã hội và nhà ở cho thuê trong thời gian qua được ban hành nhiều cơ chế, chính sách thông thoáng, tạo điều kiện thu hút các nguồn lực tham gia đầu tư. Quỹ đất đối với nhà ở cho thuê sẽ được bố trí tại các khu vực phường thuộc đô thị loại đặc biệt, loại 1, loại 2.





Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...