




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Xây dựng Chính phủ điện tử khó vì tràn ngập lỗ hổng


Mục tiêu đẩy mạnh xây dựng Chính phủ điện tử cần phải được “rào tường” từ những “vòng ngoài” với hàng trăm các lỗ hổng
Cuối tuần trước, hội thảo về xây dựng chính sách đảm bảo an toàn thông tin trong việc phát triển Chính phủ điện tử cho thấy, công cuộc này vẫn còn nhiều việc phải làm trước mắt.
Tràn ngập lỗ hổng, nguy cơ
Ông Vũ Quốc Khánh, Giám đốc Trung tâm Ứng cứu khẩn cấp máy tính Việt Nam - VNCERT (thuộc Bộ Thông tin và Truyền thông) đã nhiều lần cảnh báo về nguy hiểm mất an toàn thông tin, nhiều lỗ hổng an ninh mạng trong các tổ chức, cơ quan nhà nước, nhưng mức độ chuyển biến tại các đơn vị này rất chậm chạp.
Mặc dù các Bộ, ngành, UBND các tỉnh, thành phố đều đã xây dựng kế hoạch ứng dụng công nghệ thông tin và kế hoạch đầu tư cho ứng dụng công nghệ thông tin giai đoạn 2011-2015, song theo ông Khánh, vẫn còn 53% đơn vị có hệ thống an toàn thông tin không có khả năng ghi nhận các hành vi thử tấn công (kể cả chưa thành công), trong khi đối với các cơ quan nhà nước tỷ lệ này là 54%.
Có 63% đơn vị không ước lượng được tổn thất tài chính khi bị tấn công, và tỷ lệ này với các cơ quan nhà nước là 64%.
“Nhiều đơn vị báo cáo rằng “chúng tôi đã đảm bảo an toàn thông tin” nhưng khi các cơ quan chức năng khảo sát, kiểm tra thì sự thật lại không như vậy, còn rất nhiều vấn đề nguy cơ an toàn thông tin mà các đơn vị này không kiểm soát được”, ông Khánh cho biết.
Trong một đợt đánh giá ngẫu nhiên 100 webstite tên miền cơ quan nhà nước "gov.vn" của Hiệp hội An toàn thông tin (VNISA), thì có tới 78% số website có thể bị tấn công thay đổi nội dung hoặc có thể bị đánh sập bất cứ lúc nào.
Cụ thể hơn, trong số hơn 3.690 lỗi trên 100 website "gov.vn" mà VNISA phát hiện thì có 489 điểm yếu (lỗi) ở mức độ nghiêm trọng (chiếm 13%), 396 điểm yếu ở mức cao (chiếm 11%) và 2.812 điểm yếu ở mức trung bình/thấp (chiếm 76%). Trong đó, có 2.012 lỗi được phát hiện trên ứng dụng web và 1.685 lỗi được phát hiện trên ứng dụng hệ thống.
Thứ trưởng Bộ Thông tin và Truyền thông Nguyễn Minh Hồng cho biết, năm 2011, mới chỉ có khoảng 35% cơ quan, tổ chức xây dựng và áp dụng chính sách an toàn thông tin. Các cổng, trang thông tin điện tử của những cơ quan nhà nước còn tồn tại nhiều lỗ hổng, chưa áp dụng giải pháp đảm bảo an toàn thông tin phù hợp.
Theo ông Khánh, hiện có những lỗi sơ đẳng nhưng khá phổ biến hiện nay là trên hệ thống thư của nhiều đơn vị cơ quan nhà nước chỉ có một mật khẩu, nhưng sử dụng cho hàng trăm tài khoản khác nhau, vì thế chỉ cần một, hai nhân viên để lộ mật khẩu là tin tặc có thể tấn công, chiếm quyền điều khiển.
“Những vụ việc mất an toàn thông tin, vấn nạn thư rác, tấn công xâm nhập gia tăng ở mức báo động về số lượng, đa dạng về hình thức và ngày càng tinh vi hơn”, Thứ trưởng Nguyễn Minh Hồng cảnh báo.
Phải “rào từ vòng ngoài”
Chỉ thị 15 mà Thủ tướng Chính phủ ban hành tuần trước yêu cầu các bộ, cơ quan ngang bộ, cơ quan thuộc Chính phủ, UBND các tỉnh, thành phố trực thuộc TW cần tăng cường sử dụng văn bản điện tử trao đổi giữa các cơ quan nhà nước với nhau, hoặc giữa cơ quan nhà nước với các cơ quan, tổ chức, doanh nghiệp, cá nhân khác.
Đồng thời, chỉ thị yêu cầu các đơn vị từng bước triển khai ứng dụng chữ ký số trong các hệ thống thông tin theo nhu cầu thực tế, nhằm thay thế dần việc bắt buộc gửi văn bản giấy có chữ ký và dấu qua đường bưu điện, bằng việc gửi văn bản điện tử có chữ ký số qua mạng.
Nhưng với những thực trạng về an toàn thông tin hiện nay, việc xây dựng Chính phủ điện tử cần ưu tiên tổ chức “rào chắn”, lấp những lỗ hổng nguy cơ mất an toàn thông tin bắt đầu từ “vòng ngoài”.
Ông Đào Đình Khả, Giám đốc Trung tâm Chứng thực chữ ký số quốc gia cho rằng, an toàn thông tin có ý nghĩa sống còn đối với Chính phủ điện tử, vì thế cần một hạ tầng kỹ thuật và phi kỹ thuật để tạo ra sự tin cậy.
Theo quan điểm của Giám đốc VNCERT Vũ Quốc Khánh, trước hết, cần phải phân loại tài sản thông tin của tổ chức trên Internet bao gồm phần cứng, phần mềm, dữ liệu, tài liệu hệ thống, các tài sản khác trên Internet và áp dụng các biện pháp quản lý thích hợp. Đồng thời phải kiểm soát bảo mật, mã hóa thông tin trong hệ thống và trên đường truyền; quản lý sự cố, cảnh báo sớm các nguy cơ, các điểm yếu gây mất an toàn thông tin, kiểm soát các lỗ hổng bảo mật.
Thực hiện nhiệm vụ trên có vai trò cốt yếu của đội ngũ nhân lực, cán bộ đảm bảo an toàn thông tin. Theo ông Khánh, đội ngũ này phải được tuyển chọn, đào tạo, bồi dưỡng nghiệp vụ thường xuyên. Cán bộ sử dụng mạng phải nắm vững các quy định pháp lý và của nội bộ về an toàn thông tin, đảm bảo an ninh khai thác và vận hành hệ thống, bao gồm các biện pháp kiểm soát hệ thống, kiểm soát mạng, sao lưu dữ liệu, quản lý thiết bị kết nối, quản lý trao đổi thông tin, kiểm soát truy cập thông tin, truy cập mạng và các ứng dụng mạng.
Thứ trưởng Nguyễn Minh Hồng cho rằng, bên cạnh việc đảm bảo an toàn thông tin về mặt kỹ thuật thì môi trường pháp lý, hệ thống cơ chế, chính sách về an toàn thông tin cần được hoàn thiện, quy định rõ hơn quyền và trách nhiệm của đối tượng liên quan.
“Nếu đảm bảo an toàn thông tin được từ “vòng ngoài” thì mục tiêu xây dựng Chính phủ điện tử sẽ ngày càng có cơ sở thúc đẩy phát triển nhanh và tạo độ tin cậy cao với người dân”, nhiều chuyên gia công nghệ nhìn nhận.


Mỹ siết thị thực lao động nước ngoài với hàng loạt “ông lớn” công nghệ
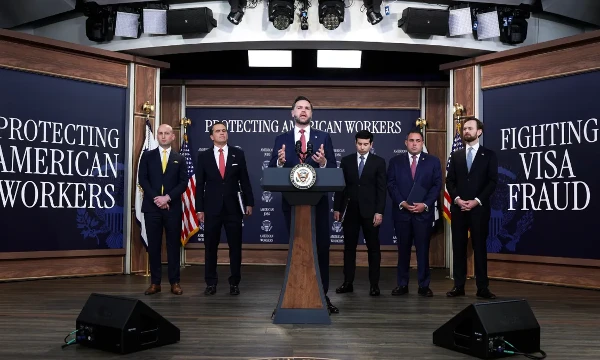
Một bộ phận người dân Mỹ vốn từ lâu đã cho rằng việc tuyển dụng lao động nước ngoài và tiếp nhận sinh viên quốc tế làm giảm cơ hội việc làm, gây bất lợi cho sinh viên và người lao động nước này...
Google và các đối tác chiến lược thúc đẩy ứng dụng AI thực tiễn tại Việt Nam
Thông qua sáng kiến AI Riser 2026, Google đang mở rộng khả năng tiếp cận và ứng dụng AI tại Việt Nam, không chỉ dành cho lập trình viên chuyên nghiệp mà còn hướng tới sinh viên, nhà giáo dục, nhà sáng tạo và hộ kinh doanh nhỏ, với 750 dự án được phát triển...
Không chỉ AI, Trung Quốc đang thách thức Mỹ ở hàng loạt công nghệ chiến lược
Trung Quốc đang dẫn đầu về nghiên cứu trong gần 90% công nghệ được Viện Chính sách Chiến lược Úc theo dõi để phân tích năng lực nghiên cứu của Trung Quốc và Mỹ...
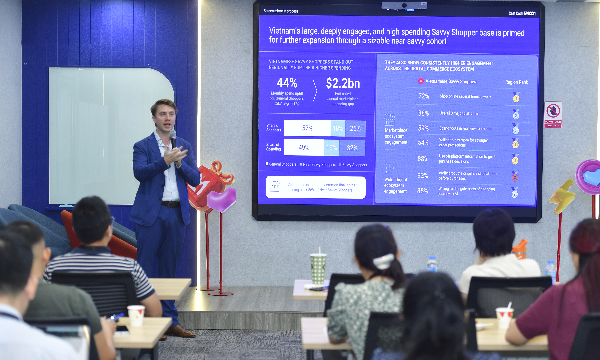
Mua sắm trực tuyến tại Việt Nam: Người tiêu dùng thông thái chi "mạnh tay" hơn
Tuy chiếm 25% tổng số người mua sắm trực tuyến nhưng nhóm người tiêu dùng thông thái chi tiêu hàng tháng cao hơn 44% so với nhóm người mua sắm phổ thông, tạo ra khoảng cách chi tiêu khoảng 2,2 tỷ USD mỗi năm, đồng thời đóng góp gần 1/3 tổng chi tiêu trên thương mại điện tử tại Việt Nam…
Ứng dụng trí tuệ nhân tạo hiện thân, thúc đẩy nâng cao năng suất của Việt Nam
Trí tuệ nhân tạo (AI) đang có sự dịch chuyển mạnh mẽ từ không gian số sang môi trường vật lý. Thay vì chỉ giới hạn trong việc xử lý dữ liệu, hình ảnh hay ngôn ngữ trên không gian mạng, AI giờ đây đang được “hiện thân” vào các robot, thiết bị tự hành và các dây chuyền sản xuất thông minh...





Giới chuyên gia đánh giá năm 2026 là thời điểm bản lề đối với thị trường bất động sản nghỉ dưỡng. Việc Nhà nước đang đẩy mạnh cải cách thể chế, chính sách để tháo gỡ rào cản về visa, thị thực, thời hạn… sẽ tạo ra các cơ hội, sức hút tốt cho khách du lịch.








 Lập bản đồ nhu cầu nhà ở thực và thí điểm mô hình dịch vụ mua nhà
Theo số liệu từ Bộ Xây dựng, cả nước có khoảng 6.188 căn nhà do tổ chức, cá nhân nước ngoài sở hữu và đã được cấp Giấy chứng nhận; riêng từ khi Luật Nhà ở 2023 có hiệu lực, ghi nhận 1.519 căn hộ chung cư. Thực tế này đặt ra vấn đề tổ chức thị trường chỗ ở như thế nào để đáp ứng đúng nhu cầu, bảo đảm quyền hợp pháp và nâng cao sức cạnh tranh của đô thị.





81 năm Quốc khánh 2/9 (1945-2026)
Ngày 2/9/1945 đã mở ra bước ngoặt vĩ đại trong lịch sử dân tộc Việt Nam. Sự ra đời của nước Việt Nam Dân chủ Cộng hòa không chỉ khẳng định quyền độc lập, tự do và tự quyết về chính trị, mà còn trao...

Giá vàng trong nước và thế giới
VnEconomy cập nhật giá vàng trong nước & thế giới hôm nay: SJC, 9999, giá vàng USD/oz, biến động giá vàng tăng, giảm - phân tích, dự báo & dữ liệu lịch sử.

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...