Cả mục tiêu và công cụ được sử dụng trong APT đều có mối liên hệ với các nhóm nói tiếng Trung được biết đến, do đó có thể kẻ tấn công cũng nói tiếng Trung.


 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
 02437552050


Hãng bảo mật Kaspersky vừa phát ra thông tin cho biết đã phát hiện TunnelSnake, chiến dịch tấn công mạng có tổ chức và chủ đích (APT) hoạt động từ 2019 và vẫn đang nhắm vào các tổ chức ngoại giao khu vực châu Á và châu Phi. Những kẻ tấn công đã triển khai một rootkit chưa từng biết trước đây có tên là Moriya.
Theo Kaspersky, phần mềm độc hại này (Moriya) có ảnh hưởng rất lớn đối với hệ điều hành, cho phép các tác nhân đe dọa chặn lưu lượng mạng và che giấu các lệnh độc hại được cấp cho các máy chủ bị lây nhiễm. Điều này dẫn đến việc những kẻ tấn công bí mật kiểm soát mạng lưới của các tổ chức mục tiêu trong nhiều tháng.
Rootkit là những chương trình độc hại hoặc tập hợp các công cụ phần mềm giúp kẻ tấn công truy cập không giới hạn vào máy tính bị lây nhiễm. Rootkit nổi tiếng về khả năng “tàng hình” và xâm nhập khi có thể trà trộn vào hệ điều hành.
Cả mục tiêu và công cụ được sử dụng trong APT đều có mối liên hệ với các nhóm nói tiếng Trung được biết đến, do đó có thể kẻ tấn công cũng nói tiếng Trung.
Kaspersky cho biết, cuộc điều tra về chiến dịch bắt đầu khi hãng bảo mật này nhận được hàng loạt báo động từ các giải pháp về một rootkit đặc biệt trong mạng lưới mục tiêu. Rootkit này được gọi là Moriya, có khả năng lẩn tránh nhờ 2 đặc điểm chặn và kiểm tra các gói mạng đang chuyển tiếp từ không gian địa chỉ của nhân Windows - vùng bộ nhớ nơi chứa nhân của hệ điều hành và nơi thường chỉ chạy mã đặc quyền và đáng tin cậy.
Điều này cho phép phần mềm độc hại thả các gói độc hại trước khi chúng được xử lý bởi việc chồng giao thức của hệ điều hành. Qua đó giúp kẻ tấn công tránh bị giải pháp bảo mật phát hiện.
Ngoài ra, rootkit đã không liên hệ với bất kỳ máy chủ nào để yêu cầu lệnh, như trường hợp của hầu hết các backdoor thông thường, mà là nhận các lệnh từ các gói được đánh dấu đặc biệt, kết hợp với phần lớn lưu lượng mạng mà phần mềm độc hại kiểm tra. Theo đó cho phép rootkit tránh phải duy trì cơ sở hạ tầng Command & Control (chỉ huy và điều khiển), do đó cản trở việc phân tích và làm cho hoạt động khó bị theo dõi hơn.
Moriya chủ yếu được triển khai thông qua sự xâm nhập vào các máy chủ web dễ bị tấn công trong tổ chức mục tiêu. Trong một trường hợp, những kẻ tấn công đã lây nhiễm máy chủ bằng webshell China Chopper, một loại mã độc cho phép điều khiển từ xa máy chủ bị nhiễm. Rootkit Moriya đã được triển khai sau khi có được quyền truy cập từ webshell này.
Nhóm nghiên cứu của hãng bảo mật này cũng cho biết, một bộ công cụ khác nhau được thiết kế riêng hoặc từng được các nhóm tin tặc nói tiếng Trung trước đây sử dụng, đã được triển khai cùng với rootkit, cho phép những kẻ tấn công quét các máy chủ trong mạng nội bộ, tìm mục tiêu mới và thực hiện hành động lây lan nhằm âm thầm tách tệp.
Giampaolo Dedola, nhà nghiên cứu bảo mật cấp cao thuộc nhóm Phân tích và Nghiên cứu Toàn cầu (GReAT) tại Kaspersky cho rằng, mặc dù không thể quy trách nhiệm chiến dịch cho một tác nhân cụ thể nào, nhưng cả mục tiêu và công cụ được sử dụng trong APT đều có mối liên hệ với các nhóm nói tiếng Trung được biết đến, do đó có thể kẻ tấn công cũng nói tiếng Trung.
“Chúng tôi cũng tìm thấy một phiên bản cũ hơn của Moriya được sử dụng trong một cuộc tấn công độc lập vào năm 2018. Thông tin mục tiêu và bộ công cụ được sử dụng cho thấy mục đích của kẻ tấn công trong chiến dịch này là gián điệp, mặc dù chỉ có thể chứng thực một phần điều này khi không có bất kỳ dữ liệu thực tế nào đã bị chuyển đổi hay đánh cắp”, ông Giampaolo Dedola nhấn mạnh
Các chính sách hỗ trợ đã được ban hành tương đối đầy đủ, song việc truyền thông chính sách vẫn còn hạn chế, thiếu hướng dẫn cụ thể hoặc thủ tục quá phức tạp, khiến doanh nghiệp, nhà khoa học và thị trường chưa tiếp cận được đầy đủ các cơ chế hỗ trợ...
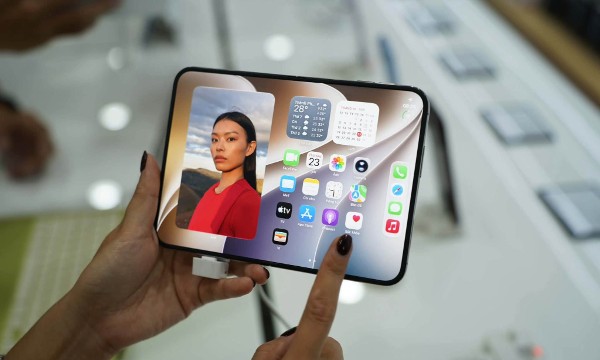
Sáng 23/10, các đại lý ủy quyền Apple tại Việt Nam đã chính thức mở bán iPhone Duo đã thu hút sự chú ý từ cộng đồng yêu công nghệ, với hàng nghìn đơn đặt hàng tại các hệ thống bán lẻ lớn như TopZone, CellphoneS, Minh Tuấn Mobile, Di Động Việt, Hoàng Hà Mobile…
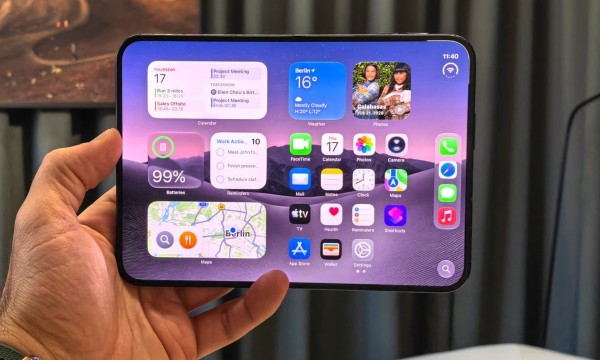
iPhone Duo sở hữu một đặc điểm thiết kế mà các đối thủ chưa có, đó là khả năng chuyển đổi ứng dụng giữa màn hình ngoài và màn hình bên trong vô cùng mượt mà...
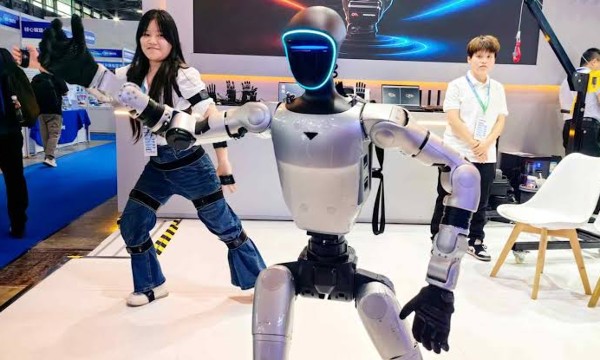
Công ty công nghệ của Trung Quốc Unitree Robotics đang phát triển hệ thống AI có khả năng tự viết mã, mô phỏng và tối ưu hóa hoạt động của robot, hướng tới giảm sự phụ thuộc vào lập trình thủ công…
Tập đoàn Dữ liệu Quốc gia Trung Quốc được thành lập tại Khu mới Hùng An, với nhiệm vụ phát triển và khai thác tài nguyên dữ liệu, thúc đẩy kết nối hạ tầng dữ liệu và tạo nền tảng hỗ trợ sự phát triển của trí tuệ nhân tạo (AI)…


Mời quý độc giả đón đọc Tạp chí Kinh tế Việt Nam số 42-2026 phát hành ngày 19/10/2025 với nhiều chuyên mục hấp dẫn...


 Điều kiện giao dịch và hạn mức sở hữu căn hộ cho người nước ngoài ở từng dự án
Các loại hình nhà ở người nước ngoài có thể tiếp cận; điều kiện giao dịch và hạn mức sở hữu tại từng dự án; những trở ngại khi mua, thuê hoặc bố trí chỗ ở cho chuyên gia… cùng những giải pháp tháo gỡ đã được đưa ra bàn thảo công khai.





Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...