




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Hacker Triều Tiên bị nghi tấn công ngân hàng 18 nước


Việt Nam cũng nằm trong danh sách 18 nước này, theo công ty an ninh mạng Kaspersky của Nga
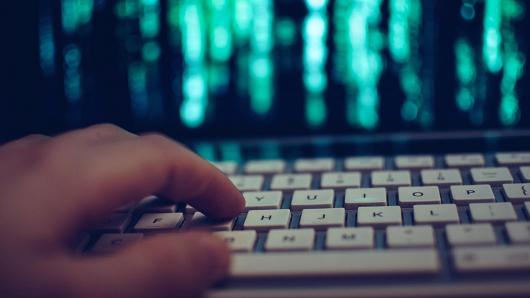
Các nhà nghiên cứu an ninh mạng cho rằng hacker từ Triều Tiên đã thực hiện các vụ tấn công nhằm vào các ngân hàng ở nhiều quốc gia, trong đó có Việt Nam.
Hoạt động tấn công mạng (hack) của Triều Tiên đang ngày càng gia tăng và trở nên táo bạo hơn, đồng thời nhắm nhiều hơn vào các tổ chức tài chính trên toàn cầu, hãng tin CNN dẫn một báo cáo mới từ công ty an ninh mạng Kaspersky của Nga cho biết. Theo báo cáo này, hacker Triều Tiên bị cho là liên quan đến các vụ tấn công nhằm vào các ngân hàng ở 18 quốc gia.
Trong đó, các nhà nghiên cứu an ninh mạng trước đây đã phát hiện 4 vụ tấn công mạng nhằm vào các ngân hàng ở Bangladesh, Ecuador, Philippines, và Việt Nam. Gần đây, theo Kaspersky, các vụ ấn công tương tự tiếp tục nhằm vào các tổ chức tài chính ở Costa Rica, Ethiopia, Gabon, Ấn Độ, Indonesia, Iraq, Kenya, Malaysia, Nigeria, Ba Lan, Đài Loan, Thái Lan, và Uruguay.
Nhóm hacker thực hiện các vụ tấn công này được biết đến với tên gọi Lazarus, và thủ phạm có thể bị truy nguồn gốc tới Triều Tiên - theo các nhà nghiên cứu của Kaspersky.
Báo cáo của công ty Kaspersky cũng nói, để che giấu vị trí, các hacker thường tiến hành việc tấn công từ các máy chủ ở xa vị trí của chúng. Trong đó, các hacker Lazarus thận trọng truyền tín hiệu qua Pháp, Hàn Quốc và Đài Loan để thiết lập máy chủ tấn công. Tuy nhiên, các hacker có vẻ như đã phạm phải một sai lầm bị Kaspersky phát hiện: một kết nối chóng vánh từ Triều Tiên.
“Triều Tiên là một phần rất quan trọng trong phương trình này”, ông Vitaly Kamluk, trưởng bộ phận nghiên cứu châu Á-Thái Bình Dương của Kaspersky, phát biểu.
Bản báo cáo trên được Kaspersky công bố ngày 3/4 tại Hội nghị Phân tích an ninh mạng Kaspersky diễn ra tại đảo St. Maarten thuộc vùng Caribbean.
Mục tiêu các vụ tấn công mạng từ Triều Tiên được cho là có sự dịch chuyển trong mấy năm gần đây.
Vào năm 2013, khi một số ngân hàng và kênh truyền thông của Hàn Quốc bị tấn công, Chính phủ nước này đã cáo buộc Triều Tiên là thủ phạm. Năm 2014, Mỹ tố Triều Tiên tấn công hãng phim Sony Pictures. Các bằng chứng thu thập được trong hai vụ đều hướng đến Lazarus.
Cuối năm 2015, hacker Lazarus chuyển sự chú ý sang hệ thống tài chính toàn cầu - theo các nhà nghiên cứu tại BAE Systems, FireEye, và Symantec. Trong đó, các nhà nghiên cứu nói rằng nạn nhân đầu tiên được biết đến là một ngân hàng thương mại ở Việt Nam. Các cuộc tấn công mới nhất, được Kaspersky phát hiện vào tháng 3 năm nay, nhằm vào các ngân hàng ở hai quốc gia châu Phi là Gabon và Nigeria.
Phần lớn các vụ tấn công này không thành công trong việc đánh cắp tiền, nhưng một số vụ đã làm được điều đó, theo Symantec. Các nhà nghiên cứu cũng nói hacker Triều Tiên đang có ý định tấn công vào các ngân hàng lớn của phương Tây bằng cách sử dụng những phương thức tấn công ngày càng tinh vi.
Một ví dụ gần đây là hacker đặt “bẫy” trên website của một cơ quan giám sát tài chính Ba Lan. Theo BAE Systems, hacker đã cài mã độc vào trang web đó và chỉ gây lây nhiễm mã độc đối với người truy cập trang web từ một số địa chỉ Internet nhất định, tức nhân viên của các ngân hàng.
Các nhà nghiên cứu tại nhiều công ty an ninh mạng cũng đặt giả thuyết hacker Triều Tiên đang cố gắng xây dựng một mạng lưới các ngân hàng bị nhiễm mã độc để dịch chuyển tiền đánh cắp được.
Chẳng hạn, theo các nhà điều tra, số tiền 81 triệu USD đã bị đánh cắp được từ một tài khoản của Ngân hàng Trung ương Bangladesh tại chi nhánh Cục Dự trữ Liên bang Mỹ (FED) tại New York vào năm ngoái và sau đó bị chuyển tới Sri Lanka và một sòng bạc ở Philippines.
Theo FireEye, hacker Triều Tiên đã tìm cách đưa số tiền đó qua một trong những ngân hàng bị nhiễm mã độc ở Đông Nam Á, nhưng đội phản ứng nhanh của FireEye đã ngăn chặn được hành vi này.
Một nguồn tin nói với CNN rằng các công tố viên Mỹ ở Los Angeles hiện đang tiến hành điều tra vụ tấn công mạng nhằm vào tài khoản của Ngân hàng Trung ương Bangladesh.

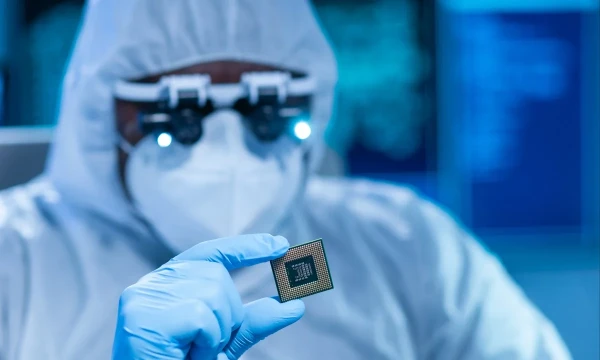
Ngành bán dẫn Mỹ phụ thuộc Trung Quốc nhiều hơn số liệu công bố
Dù Trung Quốc chỉ chiếm tỷ trọng nhỏ trong nguồn cung thiết bị và vật liệu cho ngành chip Mỹ, nhưng với một số nguyên tố đất hiếm thiết yếu trong sản xuất chip, mức độ phụ thuộc của Mỹ vào Trung Quốc lại lên tới hơn 90%...
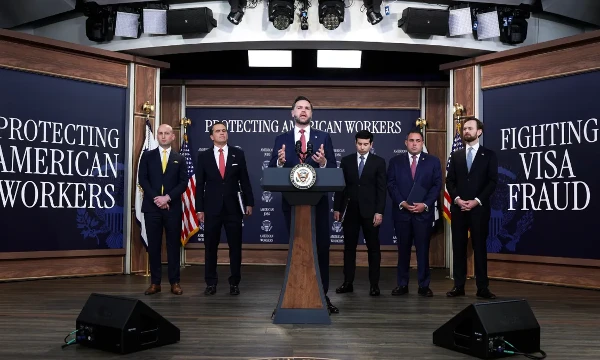
Mỹ siết thị thực lao động nước ngoài với hàng loạt “ông lớn” công nghệ
Một bộ phận người dân Mỹ vốn từ lâu đã cho rằng việc tuyển dụng lao động nước ngoài và tiếp nhận sinh viên quốc tế làm giảm cơ hội việc làm, gây bất lợi cho sinh viên và người lao động nước này...
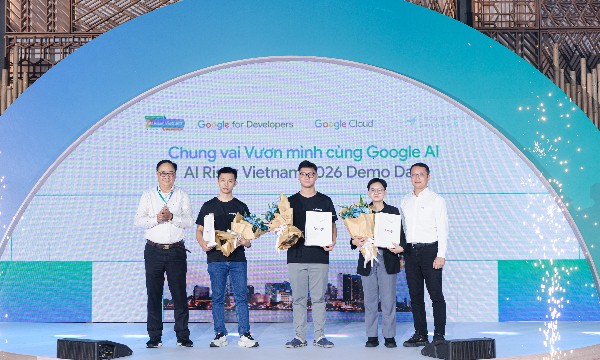
Google và các đối tác chiến lược thúc đẩy ứng dụng AI thực tiễn tại Việt Nam
Thông qua sáng kiến AI Riser 2026, Google đang mở rộng khả năng tiếp cận và ứng dụng AI tại Việt Nam, không chỉ dành cho lập trình viên chuyên nghiệp mà còn hướng tới sinh viên, nhà giáo dục, nhà sáng tạo và hộ kinh doanh nhỏ, với 750 dự án được phát triển...
Không chỉ AI, Trung Quốc đang thách thức Mỹ ở hàng loạt công nghệ chiến lược
Trung Quốc đang dẫn đầu về nghiên cứu trong gần 90% công nghệ được Viện Chính sách Chiến lược Úc theo dõi để phân tích năng lực nghiên cứu của Trung Quốc và Mỹ...
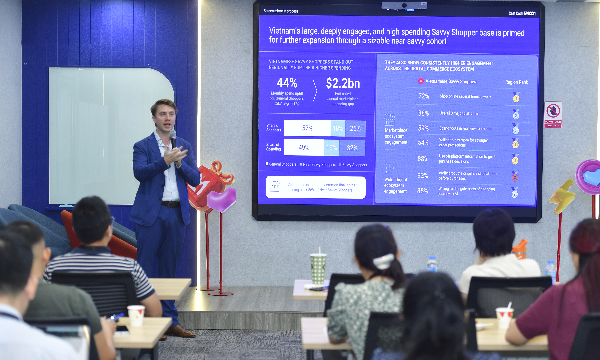
Mua sắm trực tuyến tại Việt Nam: Người tiêu dùng thông thái chi "mạnh tay" hơn
Tuy chiếm 25% tổng số người mua sắm trực tuyến nhưng nhóm người tiêu dùng thông thái chi tiêu hàng tháng cao hơn 44% so với nhóm người mua sắm phổ thông, tạo ra khoảng cách chi tiêu khoảng 2,2 tỷ USD mỗi năm, đồng thời đóng góp gần 1/3 tổng chi tiêu trên thương mại điện tử tại Việt Nam…





Giới chuyên gia đánh giá năm 2026 là thời điểm bản lề đối với thị trường bất động sản nghỉ dưỡng. Việc Nhà nước đang đẩy mạnh cải cách thể chế, chính sách để tháo gỡ rào cản về visa, thị thực, thời hạn… sẽ tạo ra các cơ hội, sức hút tốt cho khách du lịch.









 Đồng Nai củng cố sức hút FDI, đón dự án 110 triệu USD từ nhật bản
Trong 9 tháng năm 2026, Đồng Nai thu hút gần 2,4 tỷ USD vốn FDI, đạt gần 80% kế hoạch năm, với dòng vốn chủ yếu tập trung vào công nghiệp chế biến, chế tạo, công nghiệp hỗ trợ và logistics.





81 năm Quốc khánh 2/9 (1945-2026)
Ngày 2/9/1945 đã mở ra bước ngoặt vĩ đại trong lịch sử dân tộc Việt Nam. Sự ra đời của nước Việt Nam Dân chủ Cộng hòa không chỉ khẳng định quyền độc lập, tự do và tự quyết về chính trị, mà còn trao...

Giá vàng trong nước và thế giới
VnEconomy cập nhật giá vàng trong nước & thế giới hôm nay: SJC, 9999, giá vàng USD/oz, biến động giá vàng tăng, giảm - phân tích, dự báo & dữ liệu lịch sử.

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...