


-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Tin tặc coi các nước đang phát triển làm "nơi thử nghiệm" các cuộc tấn công ransomware


Những kẻ tấn công mạng nhằm vào các doanh nghiệp ở Châu Phi, châu Á và Nam Mỹ để thử nghiệm phần mềm ransomware mới nhất, trước khi nhắm mục tiêu vào các quốc gia giàu có hơn, nơi có các phương pháp bảo mật phức tạp hơn...
Theo Financial Times, một báo cáo mới được công bố bởi công ty an ninh mạng Performanceanta, cho biết tin tặc hiện áp dụng “chiến lược” xâm nhập trước vào hệ thống của các nước đang phát triển trước khi chuyển sang các mục tiêu có giá trị cao hơn như ở Bắc Mỹ và châu Âu.
KỂ TỪ NĂM 2020, CÁC DOANH NGHIỆP TRÊN TOÀN THẾ GIỚI ĐÃ CHỊU THIỆT HẠI LÊN TỚI GẦN 28 TỶ USD DO SỰ CỐ MẠNG
“Các tin tặc thử nghiệm tại các quốc gia đang phát triển để có thể kiểm tra chất lượng các chương trình độc hại của mình trước khi nhắm mục tiêu vào các quốc gia có nguồn lực dồi dào hơn”, công ty Performanceanta cho biết.
Quỹ tiền tệ quốc tế (IMF) cho biết trong tháng Tư này các cuộc tấn công mạng đã tăng gần gấp đôi kể từ trước đại dịch Covid-19, trầm trọng hơn ở các nước đang phát triển do tốc độ số hóa nhanh chóng, mạng Internet tốt, tuy nhiên khả năng bảo vệ lại “không đầy đủ”.
Theo IMF, thiệt hại do các sự cố mạng gây ra đối với các doanh nghiệp trên toàn thế giới kể từ năm 2020 đã lên tới gần 28 tỷ USD, với hàng tỷ hồ sơ bị đánh cắp hoặc bị xâm phạm, đồng thời cho biết thêm tổng chi phí có thể “cao hơn đáng kể”.
Nadir Izrael, Giám đốc công nghệ của tập đoàn an ninh mạng Armis cho biết, tin tặc dễ dàng hoạt động ở các nước đang phát triển vì doanh nghiệp ở những quốc gia này thường có nhận thức kém hơn về an ninh mạng.
“Giả sử chúng định tấn công các ngân hàng”, ông Nadir Izrael nói với Financial Times. “Chúng sẽ thử một gói vũ khí mới ở một quốc gia như Senegal hoặc Brazil, nơi có nhiều ngân hàng để thử nghiệm hoặc chi nhánh quốc tế của các công ty tương tự như những gì chúng muốn thử và tấn công”.
Báo cáo của Performanceanta cho biết Medusa, một băng nhóm tội phạm mạng nguy hiểm nhất hiện nay, đang “biến tập tin thành đá” bằng cách đánh cắp và mã hóa dữ liệu của các công ty, bắt đầu tấn công các doanh nghiệp Nam Phi, Senegal và Tonga vào năm 2023. Medusa cũng là nhóm tội phạm gây ra 99 vụ vi phạm ở Mỹ, Anh, Canada, Ý và Pháp vào năm ngoái.
Trước đó, dữ liệu cá nhân của công dân Betton, một thị trấn ở khu vực đô thị Rennes (Pháp), đã bị tiết lộ công khai trên trang web đen Medusa. Thành phố đã hứng chịu một cuộc tấn công bằng ransomware vào cuối tháng 8/2023 và từ chối trả khoản tiền chuộc 100.000 USD mà tin tặc yêu cầu. Do đó, tội phạm mạng đã phân phối công khai cơ sở dữ liệu chứa nhiều thông tin cá nhân, chẳng hạn như tài liệu nhận dạng, địa chỉ cũng như các trao đổi hành chính lên web đen.
Hanah-Marie Darley, Giám đốc nghiên cứu mối đe dọa của công ty an ninh mạng Darktrace cho biết, Medusa tấn công cả máy tính cá nhân và tổ chức. Các đội bảo mật của tổ chức sẽ nhận được cảnh báo về một cuộc tấn công đang chờ xử lý. Tuy nhiên, những người dùng bình thường sẽ chỉ biết đến một cuộc tấn công khi họ bị khóa khỏi hệ thống máy tính của mình.
Và sau đó, một tệp được gửi đến với lời nhắn !!!READ_ME_MEDUSA!!!.txt., sẽ hướng dẫn người dùng đăng nhập vào web đen và bắt đầu thương lượng tiền chuộc với “dịch vụ khách hàng”. Nếu nạn nhân từ chối, những kẻ tấn công mạng sẽ công bố dữ liệu bị đánh cắp.
NHÓM TỘI PHẠM MẠNG QUỐC TẾ BÁN LẠI CÔNG NGHỆ CHO TỘI PHẠM Ở CÁC NƯỚC ĐANG PHÁT TRIỂN
Các công ty an ninh mạng hiện đang giám sát trang web đen để tìm thông tin và sau đó thiết lập “honeypots” - các trang web giả mạo bắt chước các mục tiêu mà tội phạm mạng thường hướng đến ở các quốc gia đang phát triển để “làm mồi nhử” nhằm phát hiện các cuộc tấn công thử nghiệm ở giai đoạn đầu.
Giám đốc công nghệ của Tập đoàn an ninh mạng Armis cho biết một nhóm kẻ tấn công mạng trong năm nay bắt đầu thảo luận về một lỗ hổng mới, có tên CVE-2024-29201, “nhắm mục tiêu vào một số máy chủ bị lộ ở các nước thuộc thế giới thứ ba để kiểm tra mức độ tin cậy của việc khai thác”. Các nhà phân tích của họ đang theo dõi các cuộc trò chuyện của băng đảng trên web đen.
Thông qua bẫy honeypot, Tập đoàn an ninh mạng Armis sau đó đã xác nhận những nghi ngờ: băng nhóm này chỉ tấn công vào Đông Nam Á, trước khi sử dụng các kỹ thuật này ở giai đoạn sau một cách rộng rãi hơn. Thậm chí, theo Sherrod DeGrippo, Giám đốc chiến lược tình báo mối đe dọa tại Microsoft, tin tặc ở các nước đang phát triển đang mua lại ransomware giá rẻ và thực hiện các cuộc tấn công nhỏ của riêng họ.
Darley, Giám đốc Darktrace cho biết, các nhóm tin tặc như Medusa đã bắt đầu bán phát minh của mình cho những tin tặc có quy mô nhỏ hơn. Bà cho biết thêm những tin tặc quy mô nhỏ hơn hầu hết không biết công nghệ này hoạt động như thế nào nhưng vẫn sử dụng nó để tấn công những tổ chức nhỏ nhiều lỗ hổng.
TỘI PHẠM MẠNG ĐẨY MẠNH SANDBOX KỸ THUẬT TẠI CÁC NƯỚC PHÁT TRIỂN
Giám đốc Darktrace nhấn mạnh bất kỳ kẻ tấn công nào dành thời gian để “sandbox kỹ thuật của chúng” để thử nghiệm ở các khu vực còn kém phát triển rồi sẽ ngày càng trở nên tinh vi hơn.
Teresa Walsh, Giám đốc của cơ quan tình báo mối đe dọa mạng toàn cầu FS-ISAC, cho biết các nhóm tin tặc sẽ hoạt động trong môi trường địa phương để "hoàn thiện" các phương pháp tấn công, sau đó "xuất khẩu" kế hoạch của chúng sang các quốc gia có thể sử dụng cùng một ngôn ngữ, chẳng hạn như từ Brazil đến Bồ Đào Nha.
Brendan Kotze, Nhà phân tích mạng tại Performanceanta, cho biết tốc độ áp dụng kỹ thuật số ở Châu Phi “vượt xa sự phát triển của các biện pháp an ninh mạng mạnh mẽ thế những nhận thức chung về các mối đe dọa mạng còn thấp”. Ông nói thêm: “Kết hợp lại, điều này tạo ra một lỗ hổng ngày càng đáng lo ngại trong khả năng phòng thủ mà tội phạm mạng đang khai thác”.
Đọc bài theo từ khoá


Đà Nẵng “số hóa sản phẩm”, phát triển du lịch cộng đồng nông thôn miền núi
Trong bối cảnh phát triển kinh tế hiện đại, Đà Nẵng đang tiên phong trong việc số hóa sản phẩm du lịch nhằm khai thác tiềm năng du lịch cộng đồng ở nông thôn miền núi. Đây là một phần trong chiến lược chuyển đổi số toàn diện, giúp đưa sản phẩm du lịch đến gần hơn với thị trường và tạo ra giá trị kinh tế bền vững cho cộng đồng địa phương…
Robot hình người Trung Quốc phát triển nhanh, mở thêm cơ hội cho doanh nghiệp Hàn Quốc
Sự phát triển nhanh chóng của ngành robot hình người tại Trung Quốc không chỉ làm gia tăng sức ép cạnh tranh mà còn mở ra thị trường mới cho các doanh nghiệp Hàn Quốc, đặc biệt trong lĩnh vực chip nhớ, chất bán dẫn và linh kiện điện tử…
Hạ tầng thanh toán mới tháo gỡ “điểm nghẽn” trong chuỗi cung ứng Việt - Hàn
Quy mô giao thương Việt Nam - Hàn Quốc ngày càng lớn mở ra nhiều cơ hội cho doanh nghiệp, đồng thời đặt ra yêu cầu cao hơn về thanh toán, quản trị dòng tiền và bảo mật. Đứng trước bước ngoặt này, ông Gareth Parrington, Trưởng bộ phận Giải pháp Doanh nghiệp và Thanh toán, Visa Đông Nam Á, đã chỉ ra những thay đổi cốt lõi đang định hình dòng chảy thanh toán B2B xuyên biên giới.
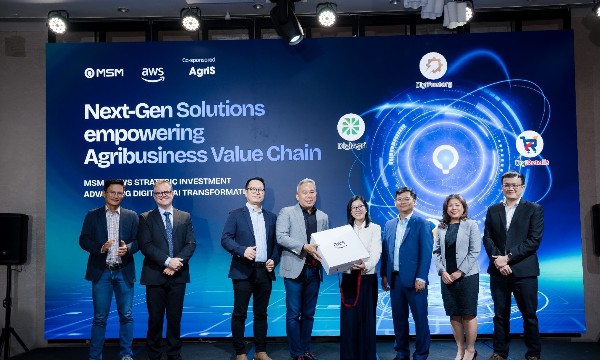
MSM đồng hành cùng AWS để tăng tốc các giải pháp công nghệ thế hệ mới cho chuỗi giá trị nông nghiệp
Công ty Cổ phần MyMind (MSM), công ty phát triển công nghệ và là Đối tác của Amazon Web Services (AWS), công bố sẽ dịch chuyển hàng nghìn máy ảo lên Amazon Elastic Compute Cloud (Amazon EC2), đồng thời ứng dụng các dịch vụ đám mây và trí tuệ nhân tạo (AI) của AWS nhằm phát triển các giải pháp công nghệ thế hệ mới cho chuỗi giá trị nông nghiệp.
TP. Hồ Chí Minh ban hành Danh mục quản lý 6 nhóm dữ liệu dùng chung
Việc ban hành Danh mục 6 nhóm cơ sở dữ liệu dùng chung không chỉ giúp TP. Hồ Chí Minh minh bạch hóa thông tin mà còn tạo điều kiện thuận lợi cho người dân và doanh nghiệp trong việc tiếp cận, khai thác dữ liệu; hướng tới một mô hình quản lý hiện đại, hiệu quả và minh bạch hơn…



Giới chuyên gia đánh giá năm 2026 là thời điểm bản lề đối với thị trường bất động sản nghỉ dưỡng. Việc Nhà nước đang đẩy mạnh cải cách thể chế, chính sách để tháo gỡ rào cản về visa, thị thực, thời hạn… sẽ tạo ra các cơ hội, sức hút tốt cho khách du lịch.








 Lập bản đồ nhu cầu nhà ở thực và thí điểm mô hình dịch vụ mua nhà
Theo số liệu từ Bộ Xây dựng, cả nước có khoảng 6.188 căn nhà do tổ chức, cá nhân nước ngoài sở hữu và đã được cấp Giấy chứng nhận; riêng từ khi Luật Nhà ở 2023 có hiệu lực, ghi nhận 1.519 căn hộ chung cư. Thực tế này đặt ra vấn đề tổ chức thị trường chỗ ở như thế nào để đáp ứng đúng nhu cầu, bảo đảm quyền hợp pháp và nâng cao sức cạnh tranh của đô thị.





81 năm Quốc khánh 2/9 (1945-2026)
Ngày 2/9/1945 đã mở ra bước ngoặt vĩ đại trong lịch sử dân tộc Việt Nam. Sự ra đời của nước Việt Nam Dân chủ Cộng hòa không chỉ khẳng định quyền độc lập, tự do và tự quyết về chính trị, mà còn trao...

Giá vàng trong nước và thế giới
VnEconomy cập nhật giá vàng trong nước & thế giới hôm nay: SJC, 9999, giá vàng USD/oz, biến động giá vàng tăng, giảm - phân tích, dự báo & dữ liệu lịch sử.

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...

