




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Phát hiện chiến dịch tấn công APT mới, sử dụng AI và mã hóa hậu lượng tử


Đội Nghiên cứu và Phân tích Toàn cầu (GReAT) của hãng bảo mật Kaspersky mới đây đã công bố kết quả điều tra về Operation FlashHole, một chiến dịch gián điệp do nhóm tấn công Lazarus APT thực hiện…
Theo Kaspersky, hoạt động từ tháng 7/2025 đến nay, chiến dịch đã gây ảnh hưởng đến ít nhất 3 tổ chức, doanh nghiệp thuộc lĩnh vực xây dựng, phần mềm và sản xuất thiết bị viễn thông tại Hàn Quốc. Các đối tượng tấn công sử dụng hình thức lừa đảo có chủ đích qua email (spear-phishing), lợi dụng phần mềm CrossWeb EX hợp pháp và triển khai các phiên bản mã độc được cập nhật, trong đó có những công cụ chưa từng được ghi nhận trước đây.
Nhóm Nghiên cứu và Phân tích Toàn cầu Kaspersky GReAT còn phát hiện một làn sóng tấn công mới liên quan đến Operation SyncHole của Lazarus. Kể từ lần đầu phát hiện vào năm ngoái, nhóm tội phạm đã tiếp tục nâng cấp công cụ và kỹ thuật, khiến chiến dịch trở nên dai dẳng và tinh vi hơn.
Trong quá trình điều tra, các chuyên gia an ninh mạng phát hiện trang web trên GitHub Pages kết nối với tài khoản GitHub được sử dụng làm máy chủ điều khiển và kiểm soát (C2). Tài khoản này được tạo vào tháng 9/2025, ban đầu lưu trữ một trang web giới thiệu sơ yếu lý lịch (CV) giả mạo của một nhà phát triển thiết bị mạng cấp cao. Đây là kịch bản mồi nhử quen thuộc của chiến dịch DreamJob (Operation DreamJob) của Lazarus.
Trang web còn gắn hình ảnh do AI tạo ra, ngụy tạo một ứng viên đang tìm việc. Bên cạnh đó, tội phạm mạng còn sử dụng AI để thiết kế trang web giả mạo cho phù hợp với từng đối tượng mục tiêu. Chiến dịch “mở đường” bằng loạt email lừa đảo có chủ đích được thiết kế riêng cho từng đối tượng, chứa đường dẫn đến những trang web hồ sơ năng lực (portfolio) và CV giả mạo.
Kết quả nghiên cứu cho thấy khả năng cao việc truy cập trang web độc hại đã khởi động quá trình lây nhiễm thông qua phần mềm CrossWeb EX - một phần mềm xác thực web và tiện ích bảo mật được sử dụng rộng rãi tại Hàn Quốc. Lỗ hổng tiềm ẩn trong CrossWeb EX có thể đã trở thành điểm xâm nhập ban đầu, mở đường cho những kẻ tấn công xâm nhập hệ thống.
Đáng chú ý, trước đó cơ quan chức năng từng đưa ra thông báo xác nhận sự tồn tại lỗ hổng trong phần mềm bảo mật tài chính này. Thông qua quá trình phân tích chuyên sâu, các chuyên gia đã nhận diện được nhiều mã độc và tái hiện toàn bộ chuỗi lây nhiễm. Kết quả cho thấy kẻ tấn công sử dụng một hệ thống phát tán mã độc tinh vi cùng các kỹ thuật tinh vi nhằm che giấu hoạt động độc hại trên những hệ thống bị nhắm đến.
Kẻ tấn công kết hợp các phiên bản cập nhật của những mã độc đã sử dụng trước đây với hai công cụ chưa từng được ghi nhận: TouchHub và ClientHub. Bộ đôi này có khả năng cài đặt thêm mã độc, thực thi lệnh trên máy tính bị nhiễm và liên lạc với kẻ tấn công, phục vụ mục tiêu cuối cùng là hoạt động gián điệp mạng. Một trong hai công cụ mới còn có biến thể sử dụng dịch vụ Dropbox làm kênh liên lạc với bên điều khiển.
Chiến dịch còn tích hợp phiên bản cập nhật của LPEClient - công cụ quen thuộc của Lazarus chuyên dùng để thu thập thông tin về máy tính bị nhiễm độc và tải thêm mã độc. Phiên bản mới của LPEClient thu thập thông tin về phần mềm bảo mật đã cài đặt, các cơ chế bảo vệ của Windows và những đặc điểm khác của hệ thống. Sau đó, công cụ nén và mã hóa dữ liệu trước khi gửi đến kẻ xấu.
LPEClient phiên bản mới còn ứng dụng ML-KEM-1024 - cơ chế mật mã hậu lượng tử được thiết kế nhằm bảo vệ thông tin liên lạc trước nguy cơ bị tấn công bởi các máy tính lượng tử trong tương lai. Công cụ này dùng cơ chế trên để thiết lập kết nối mã hóa với máy chủ của kẻ tấn công, trước khi tải xuống và chạy trực tiếp mã độc bổ sung trong bộ nhớ.
Để tránh bị phát hiện, LPEClient còn tìm cách vượt qua hoạt động giám sát bảo mật bằng cách thay đổi cơ chế bảo vệ bộ nhớ và vô hiệu hóa điểm giám sát mà các công cụ bảo mật sử dụng để nhận diện, phát hiện hoạt động đáng ngờ của hệ thống.
Ông Sojun Ryu, Chuyên gia nghiên cứu bảo mật cấp cao tại Kaspersky GReAT cho biết nhóm tội phạm Lazarus tiếp tục mở rộng quy mô hoạt động, triển khai các chiến dịch mới, đồng thời phát triển công cụ mới và điều chỉnh những công cụ quen thuộc cho phù hợp với mục tiêu tấn công.
Qua phân tích về Operation FlashHole, cho thấy nhóm này đang đưa AI vào phương thức hoạt động đã được duy trì từ lâu. Đặc biệt, Lazarus đang ứng dụng các phương pháp mật mã được thiết kế để chống lại các mối đe dọa lượng tử trong tương lai. Kết quả điều tra cho thấy nhóm này đã sử dụng công nghệ này ít nhất từ tháng 9/2024.
Đọc bài theo từ khoá

Nhật Bản: GMO Internet treo thưởng 1 triệu USD truy tìm tin tặc xâm nhập hệ thống máy chủ
Sau vụ truy cập trái phép vào hệ thống máy chủ, Tập đoàn GMO Internet của Nhật Bản treo thưởng tới 1 triệu USD để tìm ra thủ phạm, đồng thời cam kết bồi thường tối đa 3 triệu yen cho khách hàng được xác nhận bị lộ dữ liệu cá nhân…
Đưa AI từ dự án thí điểm đến chuyển đổi toàn nền kinh tế
Bộ trưởng Bộ Khoa học và Công nghệ Vũ Hải Quân khẳng định chuyển đổi nhờ AI phải mang lại kết quả thực chất, giá trị của AI không được đo bằng số lượng chiến lược, dự án thí điểm hay mô hình mới, do đó cần chuyển từ những dự án AI riêng lẻ sang quá trình chuyển đổi trên quy mô toàn bộ nền kinh tế và xã hội...
Apple đổi máy mới cho khách mua iPhone Duo gặp sự cố màn hình
Chỉ vài ngày sau khi ra mắt mẫu iPhone gập đầu tiên, Apple vừa xác nhận một số ít thiết bị đã gặp vấn đề màn hình bên trong và cho biết sẽ đổi máy mới cho những khách hàng bị ảnh hưởng…
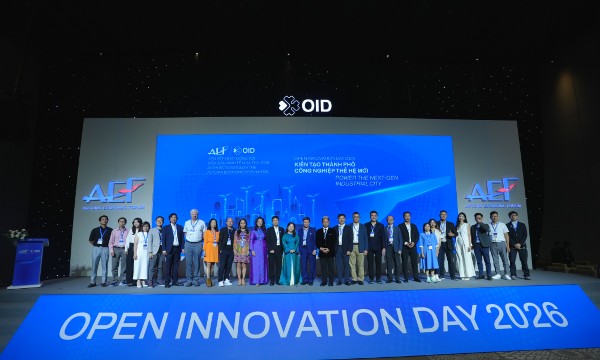
TP.HCM hướng tới tăng trưởng từ đổi mới sáng tạo
Diễn ra trong khuôn khổ Diễn đàn Kinh tế mùa Thu 2026, Open Innovation Day 2026 và vòng chung kết Next Wave of Startups Accelerator đặt trọng tâm vào kết nối startup với nhà đầu tư, doanh nghiệp và đối tác công nghiệp, đồng thời gợi mở bài toán phát triển hệ sinh thái đổi mới sáng tạo của thành phố trong bối cảnh mới…
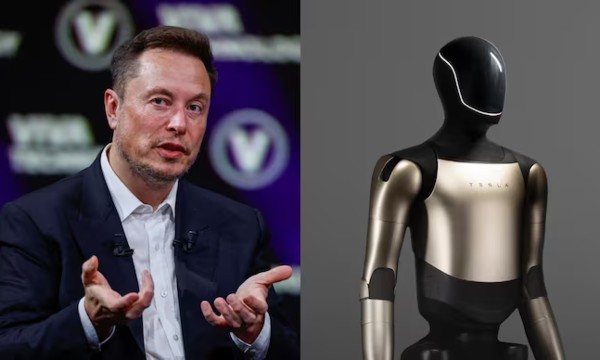
Sau AI, robot có thể khiến tình trạng thiếu chip nhớ tồi tệ hơn
Tỷ phú công nghệ Elon Musk cảnh báo tình trạng khan hiếm RAM có thể còn tồi tệ hơn khi robot hình người được sản xuất hàng loạt…



Theo nhận định của các chuyên gia, so với môi trường đầu tư cách đây vài năm thì thời điểm hiện tại nhà đầu tư cần chuyển hướng nhìn vào khả năng thanh khoản, khả năng đáp ứng nhu cầu thực... để dự án trở thành hàng hóa có khả năng thanh khoản. Nếu không sẽ dễ rơi vào tình cảnh tồn kho như số liệu Bộ Xây dựng vừa công bố mới đây.









 Công khai cấu phần giá thành, tạo mặt bằng tham chiếu đáng tin cậy với nhà cho thuê
Thảo luận Luật Nhà ở (sửa đổi), các đại biểu Quốc hội cho rằng, đối với các dự án nhà ở cho thuê do Nhà nước đầu tư để dẫn dắt thị trường thì cần yêu cầu công khai đầy đủ cấu phần giá thành gồm chi phí đất, xây dựng, tài chính, quản lý, vận hành, bảo trì và các khoản chi phí hợp pháp khác. Việc công khai này giúp hình thành mặt bằng tham chiếu đáng tin cậy cho thị trường...





Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...

