




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Phân loại rủi ro an ninh dữ liệu để xác định mức độ bảo vệ phù hợp


Các đại biểu cho rằng, phân loại cấp độ rủi ro là công cụ quan trọng để xác định mức độ bảo vệ phù hợp, do đó đề nghị Ban soạn thảo quy định rõ tiêu chí phân loại rủi ro an ninh dữ liệu, phương pháp đánh giá và chủ thể chịu trách nhiệm, tiêu chí phân cấp phải rõ, kiểm chứng được và áp dụng thống nhất…
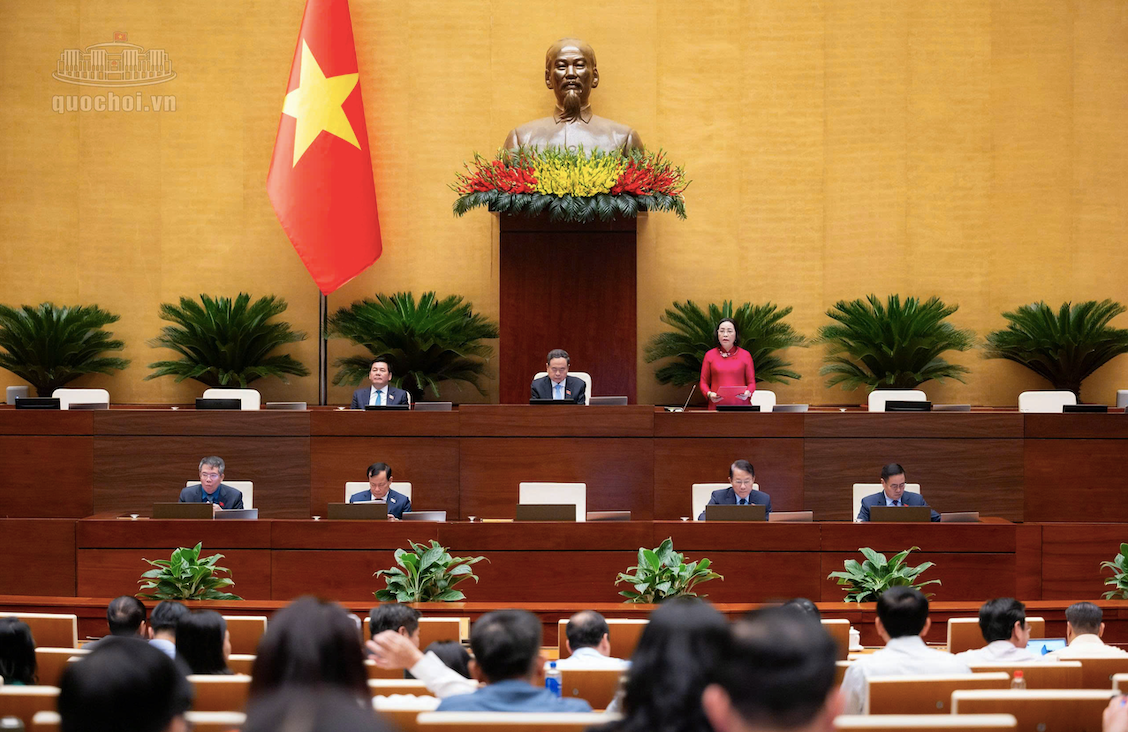
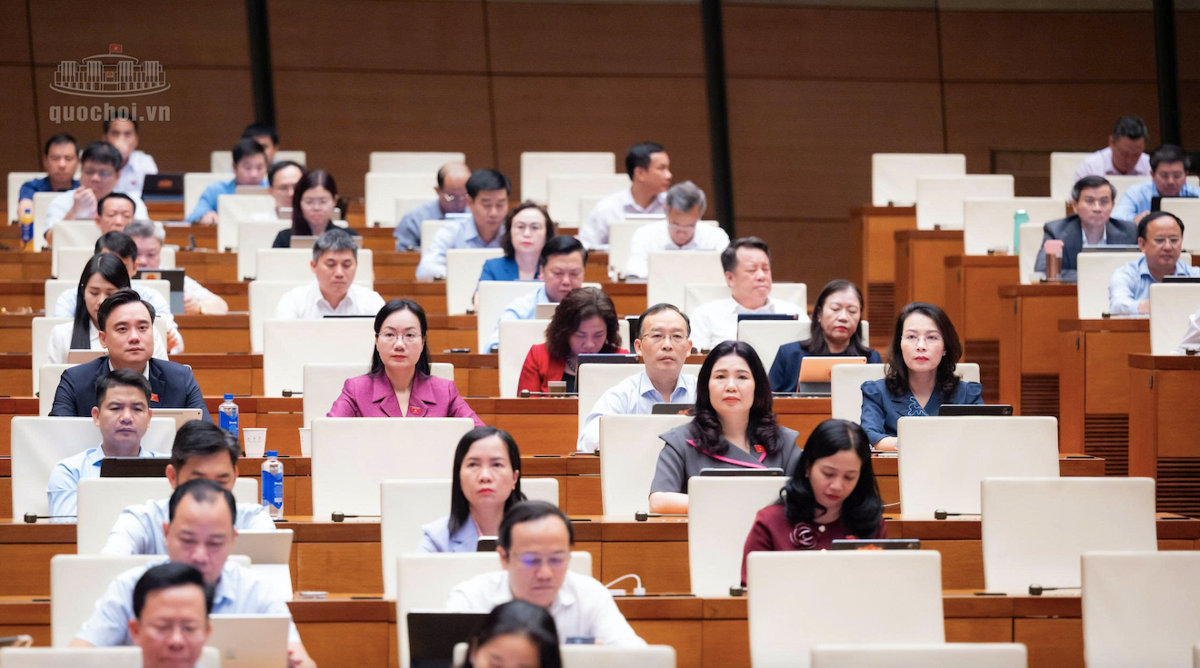
Tiếp tục chương trình Kỳ họp thứ 2, Quốc hội khóa XVI, sáng 4/11, dưới sự chủ trì của Chủ tịch Quốc hội Trần Thanh Mẫn và điều hành của Phó Chủ tịch Quốc hội Nguyễn Thị Thanh, Quốc hội thảo luận ở hội trường về dự án Luật An ninh dữ liệu.
Luật An ninh dữ liệu quy định 05 cấp độ rủi ro an ninh dữ liệu; chủ quản dữ liệu tự xác định cấp độ, áp dụng biện pháp bảo vệ tương xứng và chịu trách nhiệm về kết quả xác định, theo cơ chế hậu kiểm là chủ yếu. Chủ quản dữ liệu từ Cấp độ 3 trở lên có trách nhiệm đánh giá tác động, kiểm toán an ninh dữ liệu định kỳ; hệ thống xử lý dữ liệu Cấp độ 4, Cấp độ 5 phải được thẩm định theo quy định. Các biện pháp bảo vệ được áp dụng xuyên suốt từ khâu thiết kế hệ thống đến khi tiêu hủy dữ liệu.
QUY ĐỊNH RÕ TIÊU CHÍ PHÂN LOẠI RỦI RO, CHO PHÉP ĐIỀU CHỈNH CẤP ĐỘ RỦI RO
Theo Cổng thông tin điện tử Quốc hội, tại phiên thảo luận, các đại biểu cho rằng, phân loại cấp độ rủi ro là công cụ quan trọng để xác định mức độ bảo vệ phù hợp, đồng thời cơ bản nhất trí cao với sự cần thiết ban hành Luật An ninh dữ liệu; đánh giá cao cơ quan soạn thảo đã tiếp thu rất nhiều ý kiến và dự thảo mới nhất đã đặt nền móng cho quản lý theo cấp độ rủi ro và bảo vệ dữ liệu trong toàn bộ vòng đời.
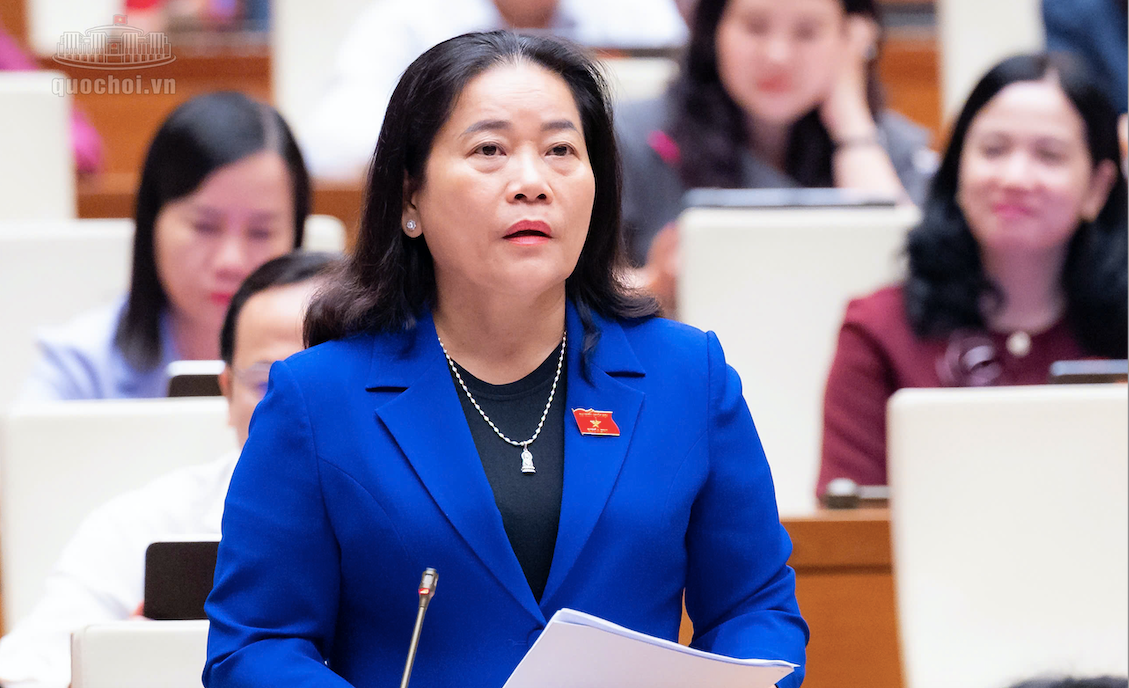
Góp ý vào cấp độ rủi ro an ninh dữ liệu quy định tại Điều 8 của dự thảo Luật, đại biểu Lê Thị Thanh Lam, Đoàn ĐBQH thành phố Cần Thơ cho rằng, phân loại cấp độ rủi ro là công cụ quan trọng để xác định mức độ bảo vệ phù hợp. Tuy nhiên, rủi ro dữ liệu không chỉ phụ thuộc vào loại dữ liệu mà còn phụ thuộc vào khối lượng, khả năng liên kết, mục đích sử dụng, mức độ tập trung và khả năng gây hậu quả khi bị xâm phạm.
“Một bộ dữ liệu riêng lẻ có thể không nhạy cảm, nhưng khi liên kết với nhiều nguồn khác có thể làm phát sinh nguy cơ nhận diện, suy luận thông tin hoặc gây ảnh hưởng lớn đến cá nhân và tổ chức. Vì vậy, nếu tiêu chí phân loại không cụ thể, việc đánh giá có thể thiếu thống nhất giữa các cơ quan và doanh nghiệp”, đại biểu nêu quan điểm.
Đại biểu Lê Thị Thanh Lam đề nghị Ban soạn thảo quy định rõ tiêu chí phân loại rủi ro, phương pháp đánh giá, chủ thể chịu trách nhiệm và chu kỳ rà soát lại cấp độ. Cần xem xét khả năng xảy ra sự cố, mức độ thiệt hại, quy mô dữ liệu, mức độ nhạy cảm, khả năng liên kết và mức độ phụ thuộc của hoạt động thiết yếu vào dữ liệu.
Đặc biệt, cần cho phép điều chỉnh cấp độ rủi ro khi mục đích xử lý, quy mô dữ liệu hoặc công nghệ thay đổi; đồng thời thiết lập cơ chế kiểm tra, giải trình khi có bất đồng về kết quả phân loại. Đại biểu Lê Thị Thanh Lam nhận thấy, cách tiếp cận này giúp tập trung nguồn lực vào những hệ thống có nguy cơ cao, thay vì phân bổ chi phí đồng đều cho mọi loại dữ liệu.
Tán thành sự cần thiết ban hành Luật An ninh dữ liệu, đại biểu Sùng A Lềnh - Đoàn ĐBQH tỉnh Lào Cai đề nghị hoàn thiện khoản 1, khoản 12 Điều 8 theo hướng tiêu chí phân cấp phải rõ, kiểm chứng được và áp dụng thống nhất. Việc phân cấp quyết định chủ thể phải đánh giá tác động, kiểm toán hay thẩm định, nên mỗi thay đổi cấp độ đều kéo theo trách nhiệm và chi phí.
Đại biểu nhận thấy, nếu tiêu chí còn định tính, cùng một loại dữ liệu có thể được xác định khác nhau, nơi bảo vệ chưa đủ, nơi lại chịu yêu cầu vượt mức cần thiết. Tiêu chí cần đánh giá đầy đủ hậu quả khi dữ liệu bị lộ, bị làm sai lệch hoặc không thể truy cập đúng thời điểm.
“Chẳng hạn, thông tin cảnh báo thiên tai được công khai, nhưng nếu bị sửa đổi trái phép vẫn có thể gây hậu quả nghiêm trọng. Ngược lại, dung lượng lớn chưa đủ để kết luận dữ liệu có rủi ro cao. Với địa phương miền núi, biên giới, cần phân biệt rõ dữ liệu phục vụ cung cấp thông tin cho người dân với dữ liệu điều khiển công trình hoặc dữ liệu liên quan trực tiếp đến quốc phòng, an ninh”, đại biểu Sùng A Lềnh nêu dẫn chứng.
Vì vậy, đại biểu Sùng A Lềnh đề nghị Luật xác định các tiêu chí nền tảng về tính chất, độ nhạy cảm, phạm vi ảnh hưởng và hậu quả khi bị xâm phạm, và giao Chính phủ cụ thể hóa các ngưỡng định lượng, phương pháp đánh giá và tình huống hướng dẫn. Việc tích tụ, liên kết làm phát sinh nguy cơ mới phải được phân biệt với việc chỉ tăng số lượng bản ghi. Có như vậy chủ quản dữ liệu mới tự xác định được nghĩa vụ và cơ quan kiểm tra có căn cứ để thống nhất.
PHÂN LOẠI DỮ LIỆU VÀ XÁC ĐỊNH CẤP ĐỘ AN NINH TRÊN CƠ SỞ MỨC ĐỘ RỦI RO THỰC CHẤT
Từ thực tế ngành y tế, đại biểu Phạm Thu Xanh - Đoàn ĐBQH thành phố Hải Phòng đề nghị cần phân loại dữ liệu và xác định về cấp độ an ninh trên cơ sở mức độ rủi ro về thực chất.
Tại khoản 3 Điều 8 đã xác định dữ liệu cốt lõi, trong đó có dữ liệu về sinh trắc học, dữ liệu về di truyền học. Khoản 2 Điều 12 quy định việc xác định về cấp độ hệ thống căn cứ vào dữ liệu có mức độ rủi ro cao nhất, trừ trường hợp được phân vùng, cách ly.
Đại biểu cho rằng, cần phân biệt dữ liệu di truyền gắn trực tiếp với danh tính cá nhân, dữ liệu đã mã hóa và dữ liệu đã được khử nhận dạng, không thể tái nhận dạng.
“Nếu chỉ cần một phân hệ chứa dữ liệu nhạy cảm mà toàn bộ hệ thống bệnh viện phải áp dụng vào cấp độ an ninh cao nhất thì sẽ làm tăng đáng kể chi phí tuân thủ, nhất là đối với các cơ sở y tế công lập”, đại biểu nêu rõ.
Do đó, đại biểu Phạm Thu Xanh đề nghị làm rõ các điều khoản liên quan đến Điều 8 theo hướng xử lý việc xác định dữ liệu cốt lõi phải căn cứ vào tính chất, quy mô, khả năng gây thiệt hại và ngưỡng rủi ro của chính tập dữ liệu, đồng thời hướng dẫn cụ thể việc phân vùng, cách ly hệ thống theo khoản 2 Điều 12.
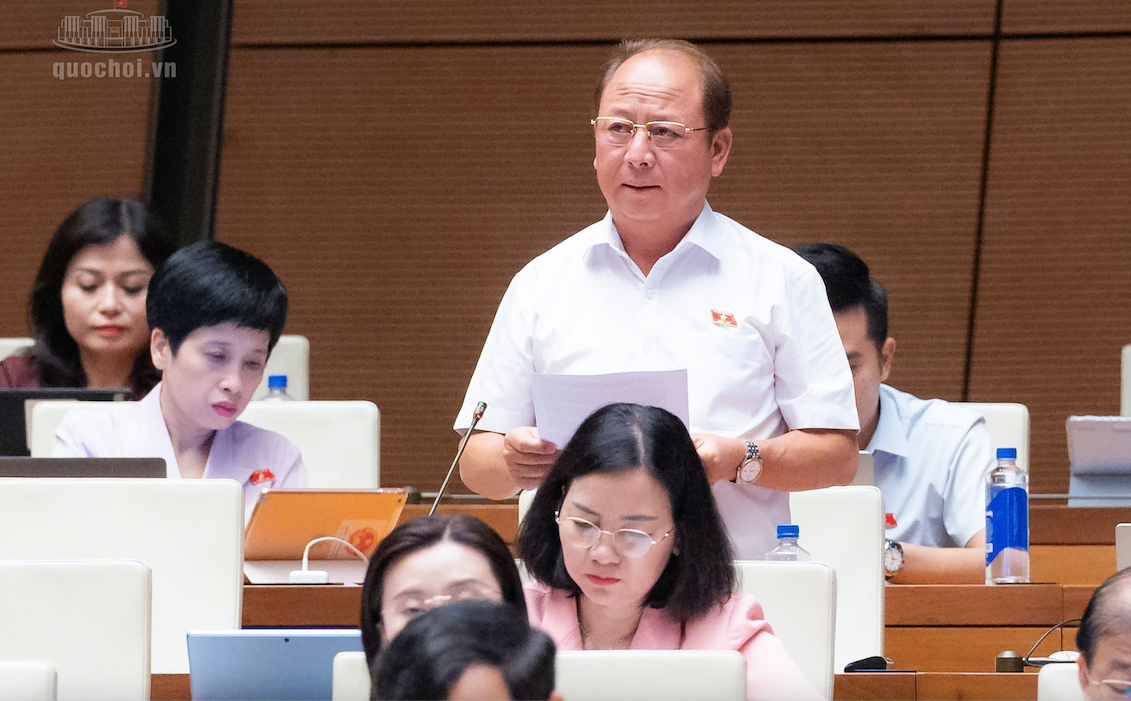
Góp ý vào Điều 9 về phân loại và bảo vệ an ninh dữ liệu theo cấp độ rủi ro an ninh dữ liệu, đại biểu Nguyễn Vũ Trung - Đoàn ĐBQH Thành phố Hồ Chí Minh cho rằng, điểm cần làm rõ là ranh giới giữa việc tự xác định cấp độ rủi ro an ninh dữ liệu và quyền kiểm tra của cơ quan Nhà nước.
Đại biểu Trung phân tích, Khoản 1 đã phân loại dữ liệu thành cấp độ cụ thể, nhưng khoản 2 lại giao cho chủ quản tự xác định mà không nêu tiêu chí, hồ sơ chứng minh và cơ chế hậu kiểm. Điều này có thể phát sinh cách hiểu rằng, chủ quản được tự chọn cấp độ, khi đó cùng một loại dữ liệu có thể bị xếp thành các cấp độ khác nhau. Chủ quản có thể xếp thấp hơn để giảm nghĩa vụ, còn cơ quan quản lý thiếu căn cứ thống nhất để yêu cầu điều chỉnh.
Do đó, đại biểu Nguyễn Vũ Trung đề nghị sửa khoản 2 như sau: Cơ quan, tổ chức, cá nhân, chủ quản hệ thống dữ liệu có trách nhiệm tổ chức đánh giá, xác định cấp độ rủi ro an ninh dữ liệu đối với dữ liệu và hệ thống dữ liệu thuộc phạm vi quản lý theo tiêu chí quy định tại khoản 1 Điều này và quy định của Chính phủ.
Bên cạnh đó, việc lập, lưu giữ hồ sơ về căn cứ xác định cấp độ và áp dụng đầy đủ yêu cầu bảo đảm an ninh dữ liệu tương ứng. Việc tự đánh giá, xác định cấp độ không loại trừ trách nhiệm kiểm tra, yêu cầu điều chỉnh cấp độ của cơ quan Nhà nước có thẩm quyền.
Bài liên quan
Đọc bài theo từ khoá


Nvidia ngừng vận chuyển chip AI được Mỹ cấp phép sang Trung Quốc
Theo thông tin từ quyền Giám đốc điều hành của Nvidia, hãng đã ngừng vận chuyển các dòng chip AI hiệu năng cao sang Trung Quốc...
CEO Microsoft lý giải nguyên nhân khiến Outlook ngừng hoạt động
Vài ngày sau sự cố gián đoạn trên diện rộng của Microsoft, Giám đốc điều hành Satya Nadella lần đầu lên tiếng vụ việc trên chương trình Mad Money của CNBC...
Môi trường tổ chức chiếm tới 67% tác động thực tế của AI trong doanh nghiệp
Có tới 65% người sử dụng AI lo ngại bị tụt hậu nếu không ứng dụng công nghệ mới và yếu tố môi trường tổ chức chiếm tới 67% tác động thực tế của AI…
Mật khẩu phổ biến nhất thế giới: 123456
Lần thứ 7 trong 8 năm qua, 123456 tiếp tục đứng đầu danh sách mật khẩu được sử dụng phổ biến nhất thế giới, theo phân tích mới nhất của NordPass, trình quản lý mật khẩu được phát triển bởi Nord Security...
An ninh mạng: Rủi ro mới từ những kết nối tưởng chừng vô hại
Các cuộc tấn công mạng nhằm vào màn hình LED và hệ thống tủ lạnh siêu thị cho thấy những thiết bị kết nối Internet tưởng chừng vô hại đang trở thành điểm yếu an ninh. Rủi ro không chỉ dừng ở dữ liệu mà còn có thể gây gián đoạn kinh doanh, chuỗi cung ứng và các dịch vụ thiết yếu…





Lãnh đạo Bộ Xây dựng xác nhận, Luật Nhà ở (sửa đổi) được chỉnh lý, bổ sung nhằm bảo đảm người thu nhập thấp có khả năng tiếp cận được nhà ở thông qua việc thể chế hóa rõ nhóm các đối tượng được hưởng chính sách về nhà ở xã hội, nhà ở cho thuê và nhà lưu trú công nhân; quy định cụ thể các điều kiện về nhà ở, thu nhập và thứ tự ưu tiên xét duyệt đối với từng loại hình chính sách.






 552.000 vụ tấn công mạng: Bài toán quản trị rủi ro số cho doanh nghiệp vừa và nhỏ
Khoảng 552.000 vụ tấn công mạng; 52,3% doanh nghiệp được khảo sát cho biết đã chịu thiệt hại và khoảng 25,5 triệu tài khoản bị lộ lọt... là những con số xảy ra trong một năm ở Việt Nam. Những rủi ro đến với doanh nghiệp nhỏ và vừa trong bối cảnh số hóa... ngày càng lớn.


Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...