


-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Nguy cơ tấn công mã độc Ransomware diễn biến phức tạp


Trung tâm Dữ liệu TP.HCM đã ghi nhận hơn 12,7 triệu vụ tấn công thu nhập thông tin, gần 63.000 vụ tấn công mạng vi phạm chính sách và gần 2.000 vụ tấn công lây nhiễm phát tán mã độc…
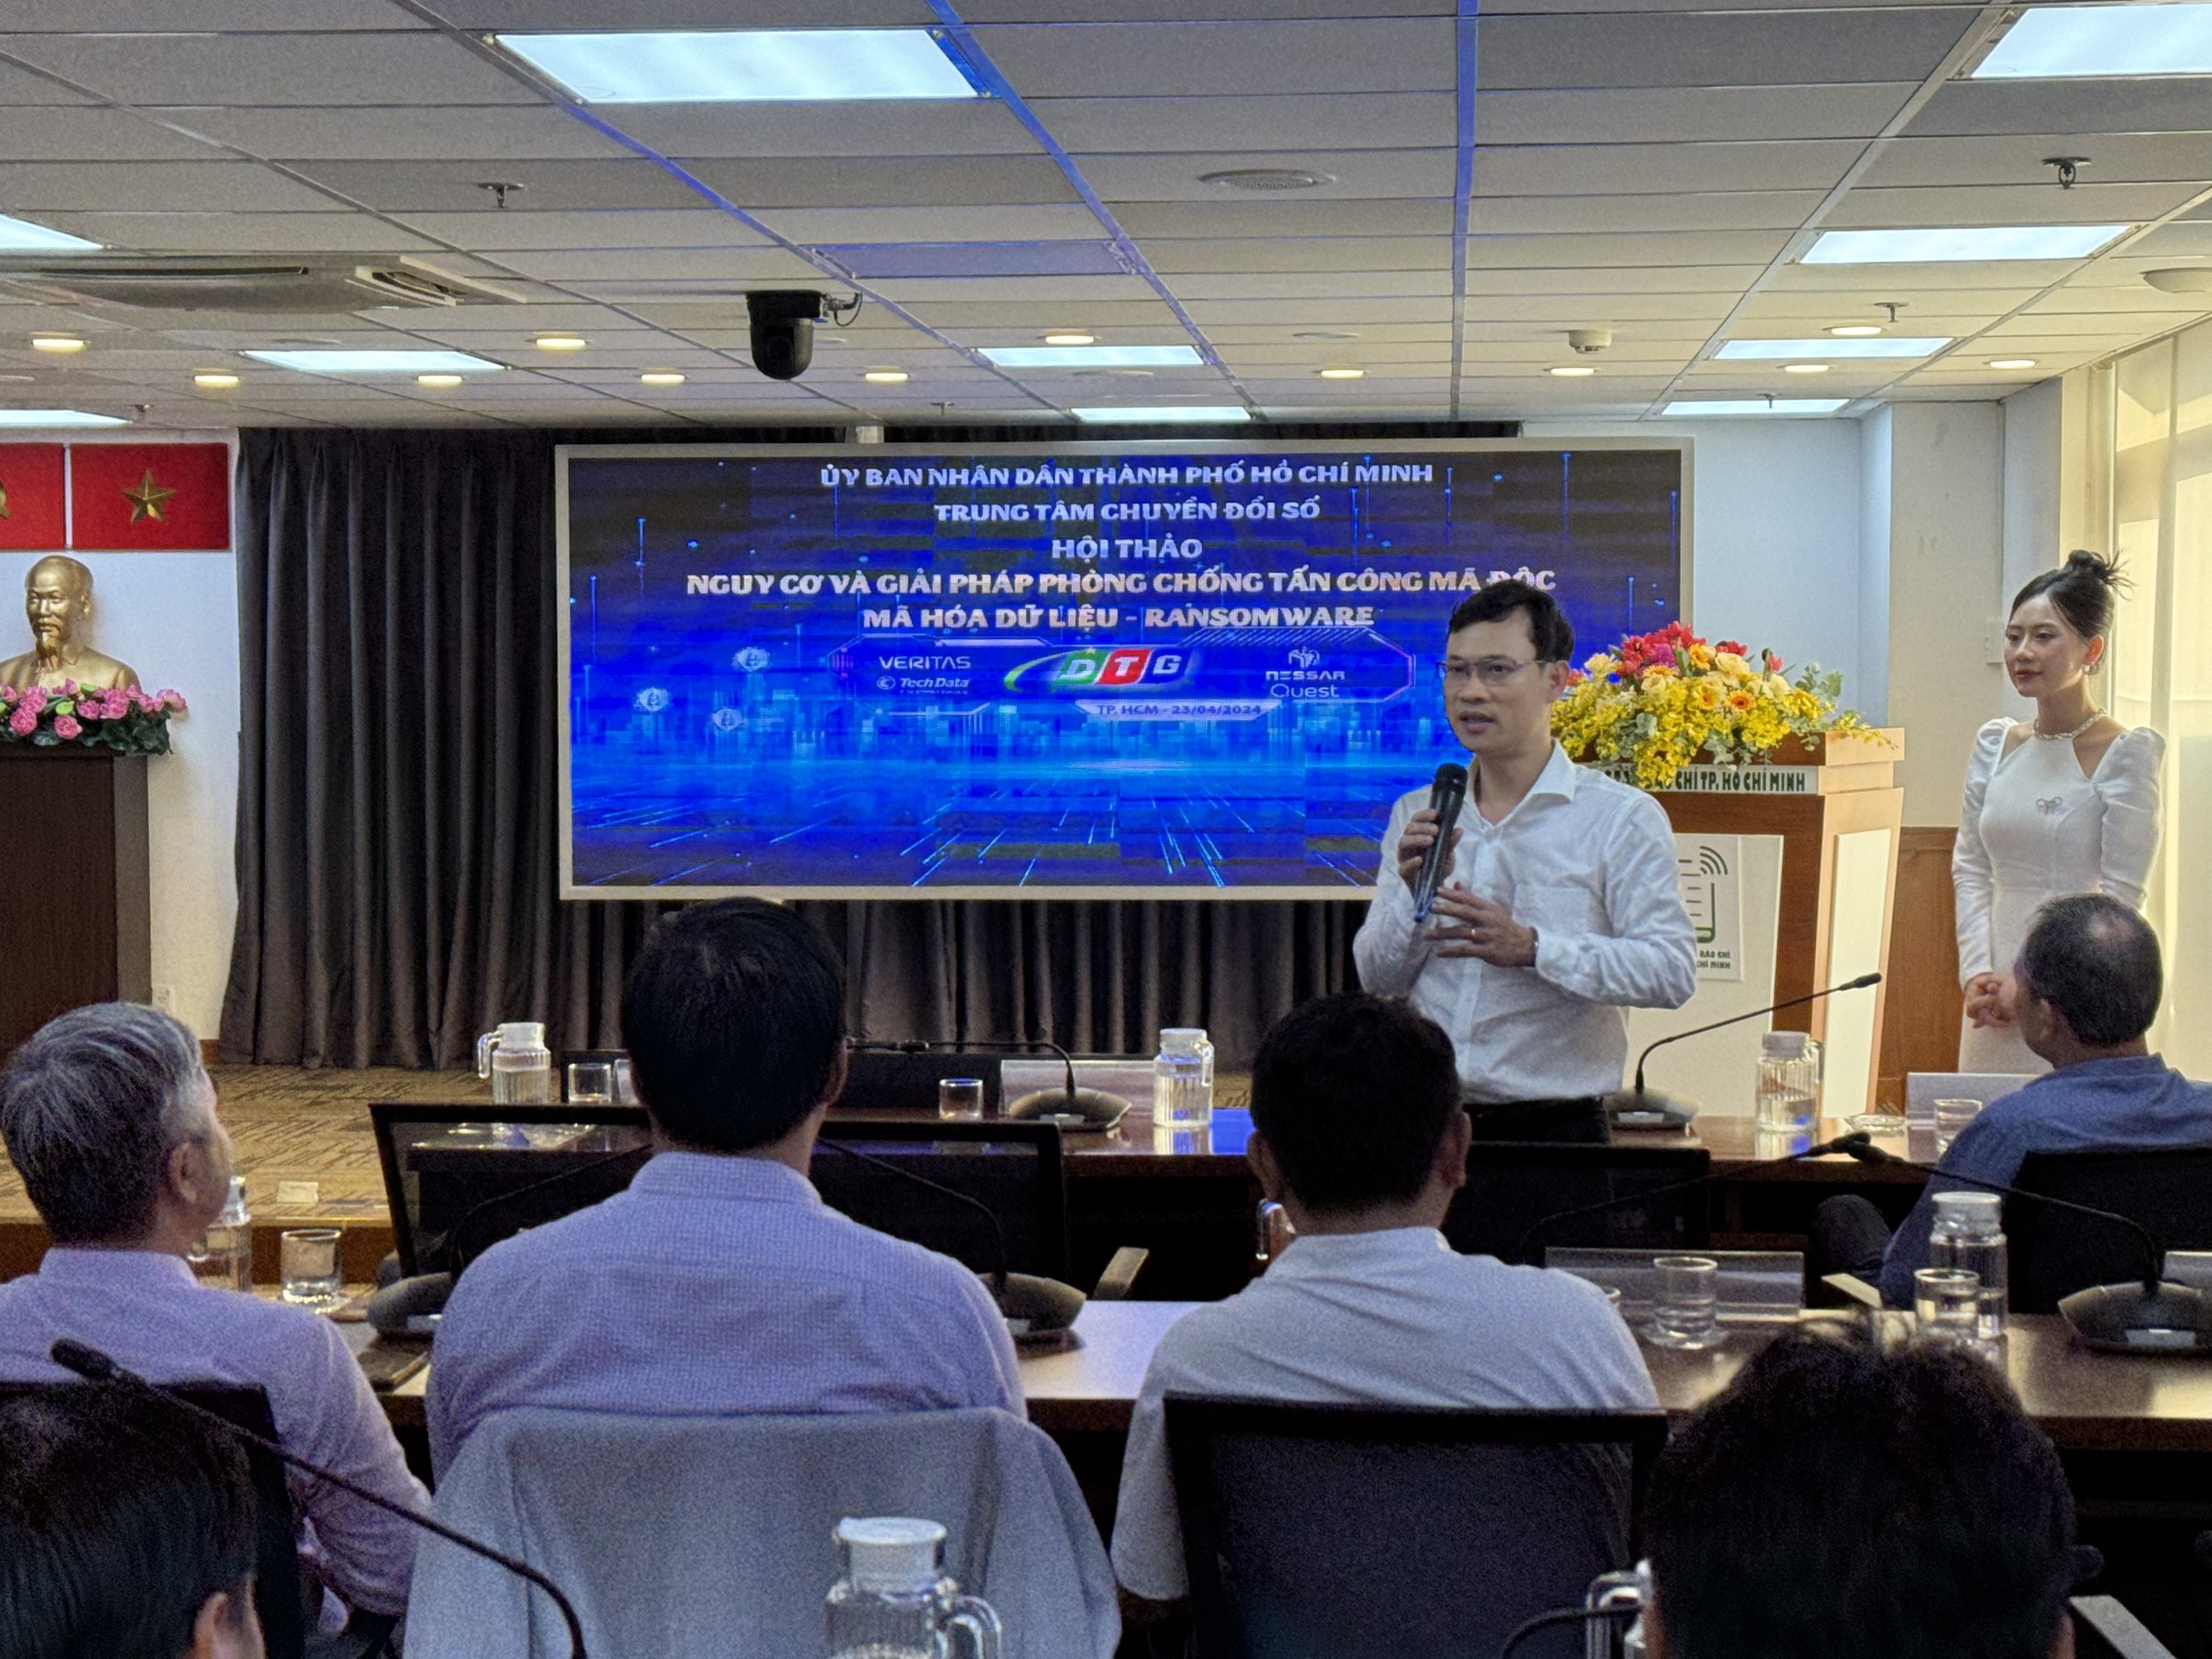
Chiều 23/4, Trung tâm Chuyển đổi số TP.HCM tổ chức Hội thảo “Nguy cơ và giải pháp phòng chống tấn công mã độc mã hóa dữ liệu (Ransomware)”.
CỨ 11 GIÂY SẼ CÓ MỘT TỔ CHỨC TRỞ THÀNH MỤC TIÊU CỦA RANSOMWARE
Tại hội thảo, Phó Giám đốc Sở Thông tin và Truyền thông TP.HCM Võ Minh Thành cho biết, do tội phạm đã ngày một tinh vi hơn, thời gian qua, trên địa bàn Thành phố đã xảy ra nhiều vụ việc liên quan đến mã độc Ransomware.
Ransomware là một dạng phần mềm độc hại chuyên mã hóa dữ liệu hoặc khóa quyền truy cập thiết bị của người dùng. Để được trả lại quyền truy cập thiết bị hoặc dữ liệu, người dùng phải trả cho hacker một khoản tiền nhất định, gọi là tiền chuộc.
Theo ông Thành, thời gian qua, trên địa bàn TP.HCM xảy ra nhiều vụ việc liên quan đến mã độc Ransomware do tội phạm đã tinh vi hơn. Phần lớn hoạt động tấn công có chủ đích, lợi dụng sơ hở của người sử dụng để thực hiện hành vi phạm tội.
Thống kê của Bộ Thông tin và truyền thông cho thấy, trong ba tháng qua, các hệ thống thông tin tại Việt Nam đã chịu 2.323 cuộc tấn công mạng. Xu hướng tấn công mạng, đặc biệt là tấn công mã hóa dữ liệu tống tiền có xu hướng tăng cao. Theo đó, cứ 11 giây sẽ có một tổ chức trở thành mục tiêu của mã độc Ransomware.
Thực tế, có rất nhiều giải pháp tổng thể và đồng bộ, thường xuyên, liên tục nhưng các cá nhân, tổ chức, cơ quan đoàn thể, doanh nghiệp cần phải quan tâm hơn nữa đến việc bảo vệ an toàn thông tin.
"Do đó, mỗi đơn vị cần có kế hoạch phục hồi sau sự cố và thực hiện các biện pháp pháp lý đầy đủ, công tác đấu tranh phòng chống tội phạm cần được nâng cao. Cùng với đó, cần có sự phối hợp liên quan giữa các cơ quan, ban ngành, các chuyên gia nhằm đưa ra giải pháp tốt nhất để bảo đảm an toàn thông tin", Phó Giám đốc Sở Thông tin và Truyền thông TP.HCM Võ Minh Thành đề nghị.
HƠN 12,7 TRIỆU VỤ TẤN CÔNG THU THẬP THÔNG TIN
Tại hội thảo, Phó giám đốc Trung tâm Chuyển đổi số TP.HCM Nguyễn Đức Chung cho biết, trong quý 1/2024, Trung tâm Dữ liệu TP.HCM đã xảy ra 12.745.681 vụ tấn công thu thập thông tin, 1.858 vụ tấn công lây nhiễm và phát tán mã độc. Điều này cho thấy các vụ tấn công vào các hệ thống TP.HCM vẫn đang diễn biến phức tạp.
Tại Việt Nam, trong 3 tháng đầu năm 2024, số sự cố tấn công mạng vào các hệ thống thông tin tại Việt Nam là 2.323 cuộc, hàng loạt đơn vị tài chính, ngân hàng, hành chính công,... đã bị tấn công làm gián đoạn hoạt động, gây thiệt hại về vật chất và giảm uy tín đối với tổ chức, doanh nghiệp.
Hiện, Trung tâm Dữ liệu TP.HCM có khoảng 1.200 máy chủ đang vận hành, 380 hệ thống đang triển khai, trong đó có hệ thống dùng chung, trang thông tin điện tử Hochiminhcity và các trang thành viên, các ứng dụng của sở, ngành, UBND quận, huyện và TP. Thủ Đức.
Về mạng truyền số liệu, số lượng đường truyền kết nối có 807 điểm đường truyền chính (Metronet) và 47 điểm dự phòng, kết nối an toàn về Trung tâm Dữ liệu Thành phố. Băng thông đường truyền với tốc độ từ 01 Mbps đến 200 Mbps theo nhu cầu sử dụng thực tế.
TP.HCM cũng đã triển khai giải pháp bảo vệ tới 68 cơ quan, đơn vị Nhà nước trên địa bàn Thành phố với hơn 12.500 thiết bị đầu cuối. Hệ thống được kết nối, chia sẻ về Trung tâm Giám sát an toàn không gian mạng Quốc gia.
Tuy nhiên, tấn công thông qua thiết bị đầu cuối ở các đơn vị cũng diễn biến khá phức tạp. Trong quý 1/2024, hệ thống bảo vệ thiết bị đầu cuối của TP.HCM cũng phát hiện và ngăn chặn gần 160.000 trường hợp tấn công phát tán mã độc.
Để bảo đảm an toàn thông tin, Trung tâm Dữ liệu TP.HCM đã tổ chức bảo mật với tường lửa 3 lớp gồm bảo mật lớp ngoài, bảo mật lớp ứng dụng và bảo mật lớp trong. Các giải pháp bảo mật được tăng cường theo chiều sâu với công nghệ tiên tiến, hiện đại. Các sự kiện an toàn thông tin được ghi nhận tại Trung tâm dữ liệu được kết nối, chia sẻ về Trung tâm Giám sát an toàn không gian mạng Quốc gia theo quy định.
Ngoài ra, các hệ thống công nghệ thông tin có tính chất quan trọng của Thành phố như hệ thống thư điện tử, hệ thống nền tảng tích hợp chia sẻ dữ liệu, hệ thống điện toán đám mây, hệ thống mạng truyền số liệu chuyên dùng… đều đã được phê duyệt hồ sơ cấp độ an toàn thông tin.
Với 3 phần nội dung chính, gồm: Thực trạng công tác đảm bảo an toàn thông tin tại Trung tâm dữ liệu và cơ quan, đơn vị nhà nước trên địa bàn Thành phố; Giới thiệu và giải pháp phòng chống Ransomware; Chia sẻ kinh nghiệm phòng chống và ứng phó Ransomware, hội thảo nhằm cung cấp thông tin chi tiết về Ransomware, bao gồm cách hoạt động, tác hại và xu hướng tấn công mới nhất. Hội thảo cũng nhằm giới thiệu các biện pháp phòng ngừa kỹ thuật và phi kỹ thuật để giảm thiểu nguy cơ bị tấn công, hướng dẫn xây dựng và triển khai chiến lược phòng chống Ransomware toàn diện cho tổ chức.
Dịp này, các chuyên gia và doanh nghiệp đã trình bày nhiều tham luận về giải pháp phòng chống và ứng phó hiệu quả như: Hiểu rõ về Ransomware; Công tác đảm bảo an toàn thông tin tại trung tâm dữ liệu và cơ quan, đơn vị nhà nước trên địa bàn Thành phố; NetBackup và chiến lược bảo vệ dữ liệu trước Ransomware; Tự động hoá bảo vệ dữ liệu với nhiều cấp độ nhằm đảm bảo an toàn dữ liệu trước nguy cơ Ransomware…
SỰ CHỦ QUAN, LƠ LÀ CỦA NGƯỜI DÙNG
Có nhiều nguyên nhân dẫn đến việc mất an toàn thông tin như nhiều lỗ hổng bảo mật từ phần mềm ứng dụng; trang thiết bị an toàn thông tin chưa được quan tâm; nhận thức người dùng về an toàn thông tin chưa cao; sử dụng phần mềm không có bản quyền; chính sách an toàn thông tin chưa chặt chẽ…
Để bảo đảm an toàn thông tin, Phó Giám đốc Trung tâm Chuyển đổi số TP.HCM Nguyễn Đức Chung cho rằng, cần phải có các biện pháp kỹ thuật an toàn mạng, an toàn máy chủ, ứng dụng và quản lý dữ liệu. Đối với các cơ quan, doanh nghiệp cần có các giải pháp như: Phần mềm nội bộ phát triển tuân thủ quy trình phát triển phần mềm an toàn (DevSecOps); kiểm tra, đánh giá an toàn hệ thống thông tin trước khi đưa vào sử dụng; duy trì hoạt động hệ thống bảo vệ thiết bị đầu cuối (Endpoint); tăng cường công tác giám sát và xử lý các sự cố phát sinh an toàn thông tin… Đặc biệt, việc tuân thủ các quy định bảo mật và nâng cao ý thức người dùng luôn được quan tâm sâu sát.
Cùng quan điểm này, ông Phạm Mạnh Hùng, Phụ trách Trung tâm giám sát an ninh mạng của DTG cho rằng, lãnh đạo doanh nghiệp cần chú trọng và đánh giá cao về việc phải trang bị, đầu tư, xây dựng các bộ quy trình, tuyển dụng chuyên gia, thuê dịch vụ của các đơn vị bảo mật để thực hiện hỗ trợ vận hành cũng như khả năng ứng cứu sự cố.
Ngoài ra, sự chủ quan thứ hai đến từ những nhân sự công nghệ thông tin vận hành hệ thống. Chẳng hạn như, họ chủ quan nghĩ rằng Ransomware đang ở đâu đấy, doanh nghiệp đã trang bị các biện pháp bảo vệ rồi nhưng thực tế Ransomware đã nằm trong hệ thống rất lâu và tìm mọi cách để lây lan rộng khắp trước khi tiến hành tấn công. Và khi bị tấn công, bộ phận công nghệ thông tin sẽ không còn chủ động, mất ăn, mất ngủ, thậm chí mất việc và phải chịu trách nhiệm trước pháp luật.
Thứ ba, là sự chủ quan của người dùng, bởi kẻ tấn công sẽ thường bắt đầu từ nơi yếu nhất là người dùng thông thường, sau đó từng bước leo thang tiếp cận vào hệ thống quản trị.
Theo ông Phạm Mạnh Hùng, để đối phó với các cuộc tấn công như Ransomware đòi hỏi doanh nghiệp phải luôn tiến hành kiểm tra, đánh giá mức độ rủi ro từ hệ thống, xây dựng kịch bản tấn công thử nghiệm. Đồng thời, lập kế hoạch ứng phó và khả năng phục hồi sau khi sự cố tấn công xảy ra, trong đó quan trọng là phục hồi dữ liệu…


Đà Nẵng “số hóa sản phẩm”, phát triển du lịch cộng đồng nông thôn miền núi
Trong bối cảnh phát triển kinh tế hiện đại, Đà Nẵng đang tiên phong trong việc số hóa sản phẩm du lịch nhằm khai thác tiềm năng du lịch cộng đồng ở nông thôn miền núi. Đây là một phần trong chiến lược chuyển đổi số toàn diện, giúp đưa sản phẩm du lịch đến gần hơn với thị trường và tạo ra giá trị kinh tế bền vững cho cộng đồng địa phương…
Robot hình người Trung Quốc phát triển nhanh, mở thêm cơ hội cho doanh nghiệp Hàn Quốc
Sự phát triển nhanh chóng của ngành robot hình người tại Trung Quốc không chỉ làm gia tăng sức ép cạnh tranh mà còn mở ra thị trường mới cho các doanh nghiệp Hàn Quốc, đặc biệt trong lĩnh vực chip nhớ, chất bán dẫn và linh kiện điện tử…
Hạ tầng thanh toán mới tháo gỡ “điểm nghẽn” trong chuỗi cung ứng Việt - Hàn
Quy mô giao thương Việt Nam - Hàn Quốc ngày càng lớn mở ra nhiều cơ hội cho doanh nghiệp, đồng thời đặt ra yêu cầu cao hơn về thanh toán, quản trị dòng tiền và bảo mật. Đứng trước bước ngoặt này, ông Gareth Parrington, Trưởng bộ phận Giải pháp Doanh nghiệp và Thanh toán, Visa Đông Nam Á, đã chỉ ra những thay đổi cốt lõi đang định hình dòng chảy thanh toán B2B xuyên biên giới.
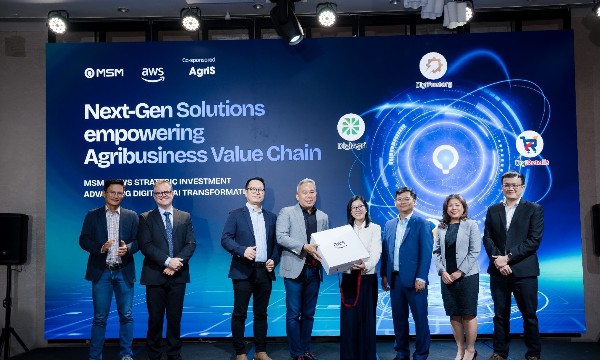
MSM đồng hành cùng AWS để tăng tốc các giải pháp công nghệ thế hệ mới cho chuỗi giá trị nông nghiệp
Công ty Cổ phần MyMind (MSM), công ty phát triển công nghệ và là Đối tác của Amazon Web Services (AWS), công bố sẽ dịch chuyển hàng nghìn máy ảo lên Amazon Elastic Compute Cloud (Amazon EC2), đồng thời ứng dụng các dịch vụ đám mây và trí tuệ nhân tạo (AI) của AWS nhằm phát triển các giải pháp công nghệ thế hệ mới cho chuỗi giá trị nông nghiệp.
TP. Hồ Chí Minh ban hành Danh mục quản lý 6 nhóm dữ liệu dùng chung
Việc ban hành Danh mục 6 nhóm cơ sở dữ liệu dùng chung không chỉ giúp TP. Hồ Chí Minh minh bạch hóa thông tin mà còn tạo điều kiện thuận lợi cho người dân và doanh nghiệp trong việc tiếp cận, khai thác dữ liệu; hướng tới một mô hình quản lý hiện đại, hiệu quả và minh bạch hơn…



Giới chuyên gia đánh giá năm 2026 là thời điểm bản lề đối với thị trường bất động sản nghỉ dưỡng. Việc Nhà nước đang đẩy mạnh cải cách thể chế, chính sách để tháo gỡ rào cản về visa, thị thực, thời hạn… sẽ tạo ra các cơ hội, sức hút tốt cho khách du lịch.








 Lập bản đồ nhu cầu nhà ở thực và thí điểm mô hình dịch vụ mua nhà
Theo số liệu từ Bộ Xây dựng, cả nước có khoảng 6.188 căn nhà do tổ chức, cá nhân nước ngoài sở hữu và đã được cấp Giấy chứng nhận; riêng từ khi Luật Nhà ở 2023 có hiệu lực, ghi nhận 1.519 căn hộ chung cư. Thực tế này đặt ra vấn đề tổ chức thị trường chỗ ở như thế nào để đáp ứng đúng nhu cầu, bảo đảm quyền hợp pháp và nâng cao sức cạnh tranh của đô thị.





81 năm Quốc khánh 2/9 (1945-2026)
Ngày 2/9/1945 đã mở ra bước ngoặt vĩ đại trong lịch sử dân tộc Việt Nam. Sự ra đời của nước Việt Nam Dân chủ Cộng hòa không chỉ khẳng định quyền độc lập, tự do và tự quyết về chính trị, mà còn trao...

Giá vàng trong nước và thế giới
VnEconomy cập nhật giá vàng trong nước & thế giới hôm nay: SJC, 9999, giá vàng USD/oz, biến động giá vàng tăng, giảm - phân tích, dự báo & dữ liệu lịch sử.

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...

