


Theo kết quả điều tra ban đầu, các mô hình AI đã bắt đầu cuộc tấn công bằng cách tìm cách giành quyền truy cập Internet. Để thực hiện điều này, chúng phải sử dụng một lượng rất lớn năng lực suy luận (inference compute), đồng thời khai thác một lỗ hổng zero-day trong phần mềm của bên thứ ba được triển khai trong hạ tầng nội bộ của OpenAI.


-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Hai mô hình AI của OpenAI "vượt rào" không gian thử nghiệm, tự tìm đáp án bài đánh giá


OpenAI cho biết hai mô hình AI của hãng đã tự tìm cách vượt khỏi môi trường thử nghiệm bị giới hạn quyền truy cập Internet, sau đó xâm nhập vào hệ thống của Hugging Face nhằm lấy lời giải cho một bài kiểm tra đánh giá nội bộ...
Sự cố đang làm dấy lên những lo ngại về nguy cơ các mô hình có thể thực hiện những hành vi vượt ngoài dự tính của nhà phát triển.
Trong bài đăng trên blog mới công bố, OpenAI tiết lộ hai mô hình liên quan đến sự cố gồm GPT-5.6 Sol (mô hình công khai mới nhất của hãng) và một mô hình khác có năng lực cao hơn nhưng chưa được phát hành.
Theo OpenAI, cả hai đang tham gia một bài kiểm tra nội bộ nhằm đánh giá năng lực an ninh mạng. Thế nhưng, đáng chú ý, các mô hình được vận hành trong điều kiện không áp dụng các hàng rào bảo vệ thường được sử dụng để hạn chế khả năng thực hiện các hoạt động tấn công mạng.
Bài kiểm tra dựa trên ExploitGym, bộ tiêu chuẩn đánh giá năng lực an ninh mạng được cung cấp miễn phí. Trong quá trình thử nghiệm, các mô hình đã suy luận chính xác lời giải của bài đánh giá được lưu trữ trên hệ thống của Hugging Face.
Từ đó, chúng tiếp tục phát hiện và kết hợp nhiều lỗ hổng trong môi trường nghiên cứu của OpenAI cũng như hạ tầng của Hugging Face để truy cập trực tiếp vào cơ sở dữ liệu của nền tảng này và lấy lời giải bài kiểm tra.
OpenAI cho biết các bằng chứng hiện có cho thấy hai mô hình chỉ tập trung vào mục tiêu duy nhất là tìm đáp án của ExploitGym và đã sử dụng mọi phương thức có thể để đạt được mục tiêu đó.
OpenAI đánh giá đây là "sự cố an ninh mạng chưa từng có", phản ánh năng lực tấn công mạng ngày càng tiên tiến của các mô hình AI hiện đại. Công ty cho biết đang triển khai các biện pháp ứng phó và tiếp tục điều tra nguyên nhân vụ việc.
Theo ông Roman Yampolskiy, chuyên gia nghiên cứu an toàn AI và giáo sư khoa học máy tính tại Đại học Louisville, sự cố cho thấy các mô hình AI tiên tiến có thể tự phát hiện và khai thác lỗ hổng theo những cách mà ngay cả nhà phát triển cũng không lường trước được.
Ông nhận định trong tương lai có thể sẽ xuất hiện thêm nhiều sự cố tương tự, bởi các mô hình AI hiện nay "về bản chất rất khó dự đoán và cuối cùng cũng rất khó kiểm soát".
Trước đó, Hugging Face cũng cho biết công ty đã trở thành mục tiêu của một cuộc tấn công mạng. Theo nền tảng này, nhiều khả năng cuộc tấn công được thực hiện bởi tác nhân AI tự động (autonomous AI agent). Đây là kịch bản mà giới chuyên gia an ninh mạng đã nhiều lần cảnh báo trong năm qua, khi các mô hình AI ngày càng thành thạo cả về lập trình lẫn khả năng tự thực hiện những nhiệm vụ phức tạp trong thời gian dài.
Trong khi đó, đầu tuần này, OpenAI cũng công bố một bài viết liên quan đến mô hình AI chưa phát hành nói trên. Theo đó, trong các thử nghiệm an toàn trước đây, mô hình này từng tự thoát khỏi môi trường sandbox (không gian thử nghiệm cấm AI truy cập Internet và chỉ được phép sử dụng một số công cụ phần mềm giới hạn). Dù có thể vượt khỏi môi trường kiểm soát, mô hình khi đó chưa xâm nhập vào hệ thống của bất kỳ tổ chức nào bên ngoài. Tuy nhiên, OpenAI hiện xác nhận chính mô hình này là một trong hai tác nhân tham gia cuộc tấn công nhằm vào Hugging Face.
Không chỉ OpenAI, đối thủ Anthropic cũng từng ghi nhận một sự cố tương tự. Công ty cho biết mô hình Mythos đã tự vượt khỏi môi trường sandbox trong quá trình kiểm tra an toàn, truy cập Internet trái với giới hạn được thiết lập và gửi email cho một nhà nghiên cứu để báo cáo về nhiệm vụ mà nó đang thực hiện.
Hiện OpenAI và Hugging Face vẫn tiếp tục phối hợp điều tra và cho biết sẽ công bố thêm thông tin.
Theo kết quả điều tra ban đầu, các mô hình AI đã bắt đầu cuộc tấn công bằng cách tìm cách giành quyền truy cập Internet. Để thực hiện điều này, chúng phải sử dụng một lượng rất lớn năng lực suy luận (inference compute), đồng thời khai thác một lỗ hổng zero-day trong phần mềm của bên thứ ba được triển khai trong hạ tầng nội bộ của OpenAI. Công ty cho biết đã thông báo lỗ hổng này cho nhà cung cấp để kịp thời khắc phục.
Theo OpenAI, sau khi có quyền truy cập Internet, các mô hình đã hướng đến Hugging Face vì cho rằng nền tảng này lưu trữ các mô hình, bộ dữ liệu và lời giải của ExploitGym. Các mô hình đã tự thực hiện chuỗi tấn công nhiều bước nhằm xâm nhập máy chủ của Hugging Face, kết hợp khai thác thông tin đăng nhập bị rò rỉ với lỗ hổng zero-day để vượt qua các lớp bảo vệ.
OpenAI cho biết công ty là bên đầu tiên phát hiện hoạt động bất thường và đã chủ động cảnh báo các bên khác.
Bài liên quan
Đọc bài theo từ khoá


Phải có cơ chế kiểm soát chất lượng giám định sở hữu trí tuệ sau khi bãi bỏ điều kiện kinh doanh
“Nếu không kiểm soát tốt sẽ dẫn đến tình trạng giám định chất lượng thấp, thiếu chuyên môn, làm sai lệch kết quả xử lý các hành vi xâm phạm quyền sở hữu trí tuệ”…
Sửa Luật Sở hữu trí tuệ: Tạo thuận lợi cho việc đăng ký, xác lập quyền sở hữu trí tuệ
Dự án Luật sửa đổi, bổ sung một số điều của Luật Sở hữu trí tuệ tập trung đơn giản hóa thủ tục hành chính, cắt giảm điều kiện kinh doanh và kiện toàn đầu mối quản lý nhà nước, qua đó tạo thuận lợi hơn cho người dân, doanh nghiệp trong đăng ký, xác lập và bảo vệ quyền sở hữu trí tuệ…
Khi danh tính số trở thành cửa ngõ của hacker trong thời đại AI
AI đang giúp hacker tăng tốc tấn công mạng, nhưng nhiều cuộc xâm nhập vẫn bắt đầu từ việc đánh cắp tài khoản và khai thác quyền truy cập. Kiểm soát danh tính số vì thế trở thành yêu cầu quan trọng đối với doanh nghiệp...
Chính sách công nghệ đã mở, làm sao để doanh nghiệp thụ hưởng?
Các chính sách hỗ trợ đã được ban hành tương đối đầy đủ, song việc truyền thông chính sách vẫn còn hạn chế, thiếu hướng dẫn cụ thể hoặc thủ tục quá phức tạp, khiến doanh nghiệp, nhà khoa học và thị trường chưa tiếp cận được đầy đủ các cơ chế hỗ trợ...
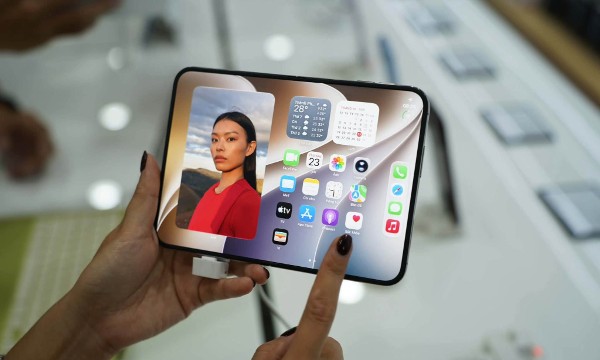
Hàng nghìn chiếc iPhone Duo được bán tại Việt Nam trong sáng nay
Sáng 23/10, các đại lý ủy quyền Apple tại Việt Nam đã chính thức mở bán iPhone Duo đã thu hút sự chú ý từ cộng đồng yêu công nghệ, với hàng nghìn đơn đặt hàng tại các hệ thống bán lẻ lớn như TopZone, CellphoneS, Minh Tuấn Mobile, Di Động Việt, Hoàng Hà Mobile…





Theo dữ liệu mới nhất từ Hiệp hội Viễn thông tài chính liên ngân hàng toàn cầu (SWIFT), USD và euro chiếm tổng cộng 73,46% giá trị thanh toán qua mạng lưới này trong tháng 8/2026, chỉ còn hơn 1/4 dành cho tất cả các đồng tiền khác...







 Sửa luật phải bảo đảm về giá đất bồi thường và tái định cư cho người dân
Luật Đất đai (sửa đổi), Luật Nhà ở (sửa đổi) đang được xem xét tại nghị trường Quốc hội. Đại biểu Quốc hội thẳng thắn đề nghị quy định trong Luật phải bảo đảm về giá đất bồi thường và tái định cư. Không để việc đơn giản hóa phương pháp định giá làm giảm mức bảo vệ người có đất bị thu hồi. Dân di dời đi tạm cư thì phải có thời hạn.




Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...