




-
 Số 96-98 Hoàng Quốc Việt, Cầu Giấy, Hà Nội
-
 02437552050


Cảnh báo lỗ hổng trên ảnh hưởng đến hầu hết các phiên bản Microsoft Exchange


Cục An toàn thông tin đề nghị các tổ chức, doanh nghiệp rà soát các máy chủ có cài đặt Microsoft Exchange để phát hiện và xử lý kịp thời các máy chủ có khả năng đã bị đối tượng tấn công
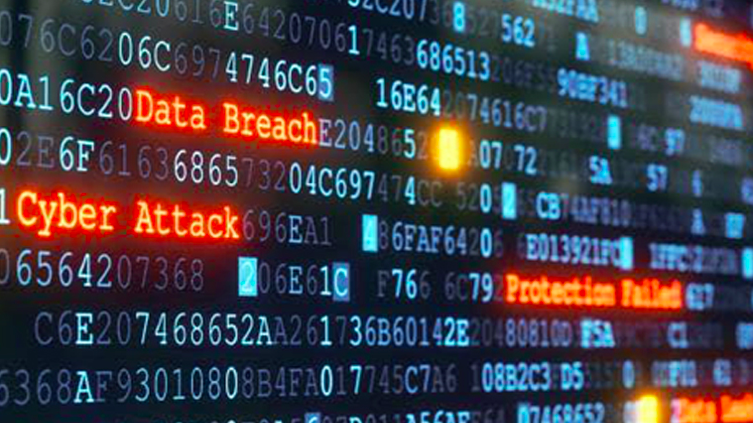
Cục An toàn thông tin (Bộ Thông tin và Truyền thông) ngày 28/12 đã phát đi cảnh báo về lỗ hổng bảo mật trong máy chủ Microsoft Exchange.
Theo đó, Hệ thống Cảnh báo điểm yếu và rà soát lỗ hổng bảo mật tự động của Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC), Cục An toàn thông tin đã ghi nhận 06 lỗ hổng bảo mật (CVE-2020-17117, CVE-2020-17132, CVE-2020-17141, CVE-2020-17142, CVE-2020-17143, CVE-2020-17144) trong các máy chủ thư điện tử sử dụng Microsoft Exchange.
Các lỗ hổng trên ảnh hưởng tới hầu hết các phiên bản Microsoft Exchange cho phép đối tượng tấn công chèn và thực thi mã lệnh trái phép từ đó kiểm soát máy chủ thư điện tử và đánh cắp dữ liệu trên hệ thống. Đây là các lỗ hổng mới và một số lỗ hổng đã có mã khai thác công khai trên Internet (CVE-2020-17141, CVE-2020-17143, CVE-2020-17144), đã được Trung tâm NCSC kiểm tra và thử nghiệm. Có nhiều nhóm tấn công cũng đang khai thác các lỗ hổng này để tấn công vào các cơ quan, tổ chức.
Nhằm đảm bảo an toàn thông tin cho hệ thống thông tin của các đơn vị, góp phần bảo đảm an toàn cho không gian mạng Việt Nam, Cục An toàn thông tin đề nghị: các đơn vị chuyên trách về công nghệ thông tin các bộ, cơ quan ngang bộ, cơ quan thuộc Chính phủ; Sở Thông tin và Truyền thông các tỉnh, thành phố trực thuộc Trung ương; Các Tập đoàn, Tổng công ty nhà nước; các ngân hàng thương mại cổ phần; các tổ chức tài chính; hệ thống các đơn vị chuyên trách về an toàn thông tin, thực hiện:
Rà soát các máy chủ có cài đặt Microsoft Exchange để phát hiện và xử lý kịp thời các máy chủ có khả năng đã bị đối tượng tấn công khai thác thông qua lỗ hổng trên.
Kiểm tra, rà soát và xác định toàn bộ các máy chủ bị ảnh hưởng. Cập nhật bản vá hoặc khắc phục lỗ hổng theo hướng dẫn của Microsoft.
Tăng cường theo dõi giám sát hệ thống đồng thời thường xuyên theo dõi kênh cảnh báo của các cơ quan chức năng và các tổ chức lớn về an toàn để phát hiện kịp thời các nguy cơ tấn công mạng.

Khi danh tính số trở thành cửa ngõ của hacker trong thời đại AI
AI đang giúp hacker tăng tốc tấn công mạng, nhưng nhiều cuộc xâm nhập vẫn bắt đầu từ việc đánh cắp tài khoản và khai thác quyền truy cập. Kiểm soát danh tính số vì thế trở thành yêu cầu quan trọng đối với doanh nghiệp...
Chính sách công nghệ đã mở, làm sao để doanh nghiệp thụ hưởng?
Các chính sách hỗ trợ đã được ban hành tương đối đầy đủ, song việc truyền thông chính sách vẫn còn hạn chế, thiếu hướng dẫn cụ thể hoặc thủ tục quá phức tạp, khiến doanh nghiệp, nhà khoa học và thị trường chưa tiếp cận được đầy đủ các cơ chế hỗ trợ...
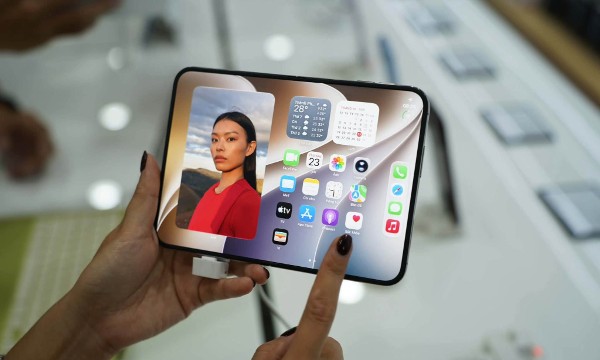
Hàng nghìn chiếc iPhone Duo được bán tại Việt Nam trong sáng nay
Sáng 23/10, các đại lý ủy quyền Apple tại Việt Nam đã chính thức mở bán iPhone Duo đã thu hút sự chú ý từ cộng đồng yêu công nghệ, với hàng nghìn đơn đặt hàng tại các hệ thống bán lẻ lớn như TopZone, CellphoneS, Minh Tuấn Mobile, Di Động Việt, Hoàng Hà Mobile…
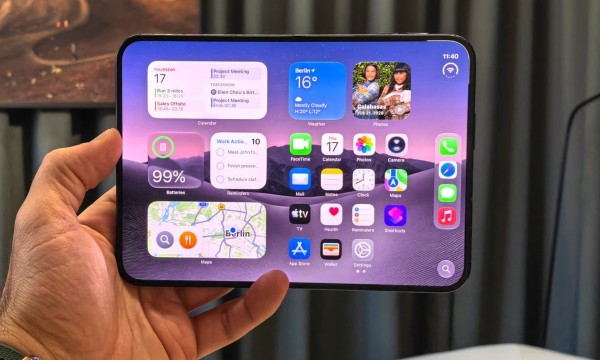
Điểm khác biệt giữa iPhone Duo và các điện thoại gập khác
iPhone Duo sở hữu một đặc điểm thiết kế mà các đối thủ chưa có, đó là khả năng chuyển đổi ứng dụng giữa màn hình ngoài và màn hình bên trong vô cùng mượt mà...
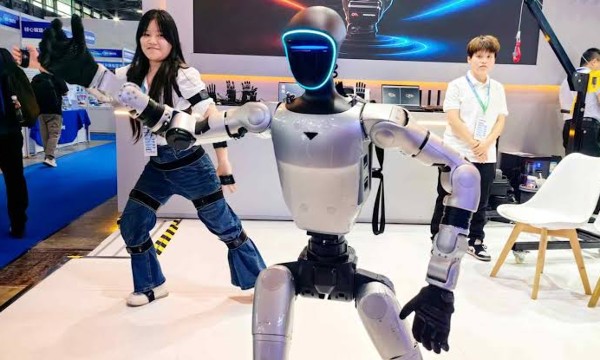
Công ty Trung Quốc phát triển hệ thống AI giúp robot hình người tự cải thiện năng lực
Công ty công nghệ của Trung Quốc Unitree Robotics đang phát triển hệ thống AI có khả năng tự viết mã, mô phỏng và tối ưu hóa hoạt động của robot, hướng tới giảm sự phụ thuộc vào lập trình thủ công…





Theo dữ liệu mới nhất từ Hiệp hội Viễn thông tài chính liên ngân hàng toàn cầu (SWIFT), USD và euro chiếm tổng cộng 73,46% giá trị thanh toán qua mạng lưới này trong tháng 8/2026, chỉ còn hơn 1/4 dành cho tất cả các đồng tiền khác...







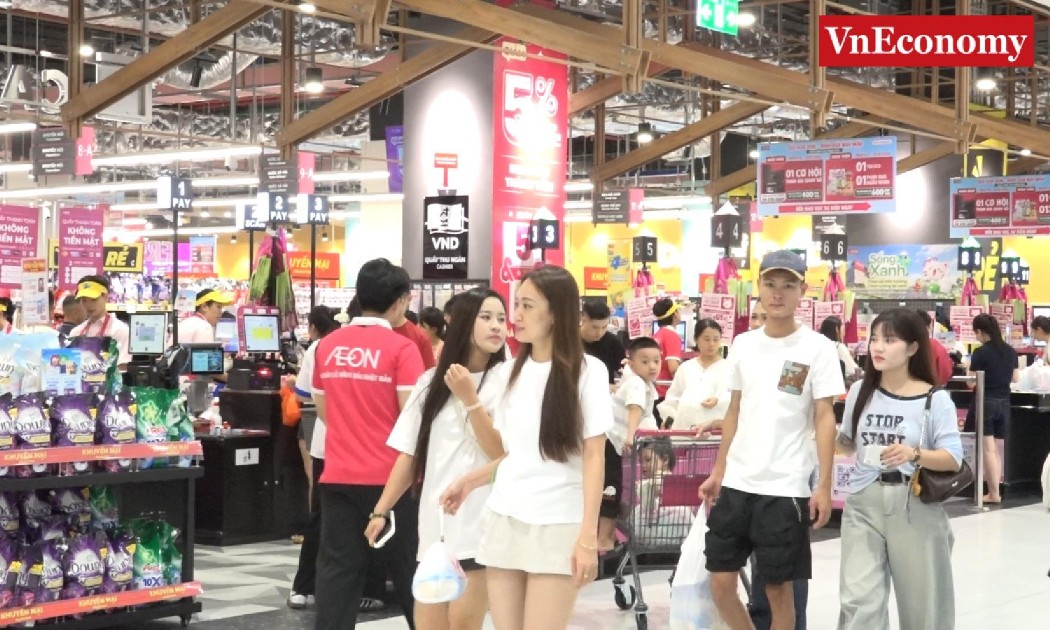
 Cận cảnh trung tâm thương mại lớn nhất Thanh Hóa đi vào hoạt động
Sự hiện diện của AEON MALL Thanh Hóa đang tạo thêm sức hút cho thị trường tiêu dùng địa phương. Với hàng trăm cửa hàng thuộc nhiều lĩnh vực cùng hệ thống mua sắm, ẩm thực và giải trí đồng bộ, trung tâm góp phần đáp ứng nhu cầu tiêu dùng ngày càng đa dạng của người dân.





Kỳ họp thứ 2, Quốc hội khoá XVI
Kỳ họp thứ 2, Quốc hội khoá XVI dự kiến kéo dài 28 ngày bắt đầu từ 17/10/2026. Kỳ họp với khối lượng công việc lớn, dự kiến xem xét, thông qua 43 luật, nghị quyết quy phạm pháp luật và quyết định...

Việt Nam: Khát vọng quốc gia biển mạnh
Yêu cầu cốt lõi mà Nghị quyết 20 đặt ra là phải biến nước ta từ một quốc gia có biển thành một quốc gia biển mạnh, với kinh tế biển phát triển hiện đại, có năng lực cạnh tranh cao, đồng thời giữ vững...

Kỷ niệm 35 năm thành lập Tạp chí Kinh tế Việt Nam (1991 - 2026)
Nhìn lại di sản và thành tựu của Thời báo Kinh tế Việt Nam - Tạp chí Kinh tế Việt Nam trong 35 năm qua, giá trị lớn nhất không chỉ đo bằng lượng thông tin phục vụ bạn đọc hàng ngày, hàng giờ, cũng...

VnEconomy Interactive
Interactive là một sản phẩm báo chí mới của VnEconomy vừa được ra mắt bạn đọc từ đầu tháng 3/2023 đã gây ấn tượng mạnh với độc giả bởi sự mới lạ, độc đáo. Đây cũng là sản phẩm độc quyền chỉ có trên...